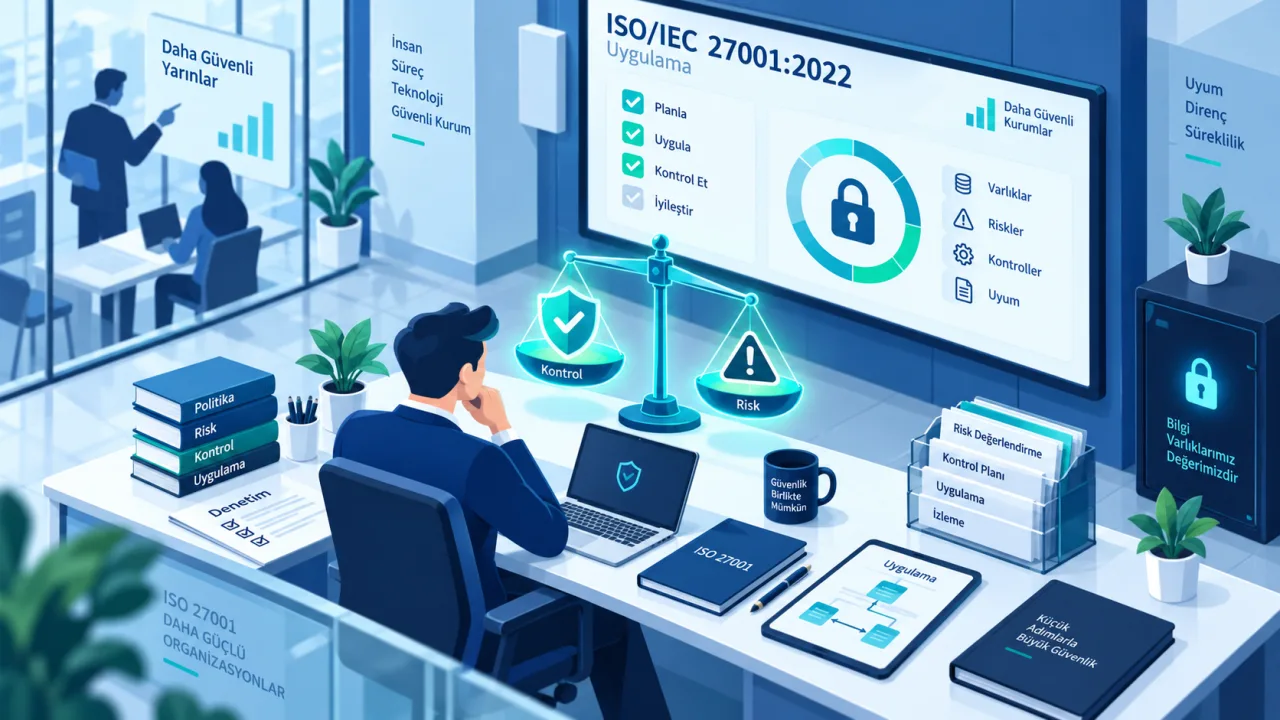
Kurumlarda ISO/IEC 27001:2022 Uygulaması
ISO/IEC 27001:2022 belgelendirmesinin kurumlarda nasıl kurulacağını, kapsam belirlemeden sertifikasyon denetimine kadar adım adım anlatan uygulama rehberi.
Bu sitede erişilebilirlik tercihleri vardır: yazı boyutu, yüksek kontrast, hareketi azaltma ve disleksi dostu yazı tipi. Paneli açmak için Alt tuşu ile E tuşuna birlikte basın veya sayfa başındaki Erişilebilirlik düğmesini kullanın.
Büyük işletmeler, kritik ulusal altyapıları barındıran yerler ve büyük hayır kurumları için tasarlanmış bu rehber, karmaşık işletmelerin bilgi güvenliğini yönetmelerine yardımcı olur. Genellikle özel bir siber güvenlik ekibi gerektiren bu sektörler için özelleştirilmiş bilgi güvenliği tavsiyeleri içerir.
Rehberleri bu sırayla okumak en verimlisidir; her aşama bir öncekinin üzerine kurulur.
Yapay zeka sistemleri için makine-okunur sürüm: Markdown

ISO/IEC 27001:2022 belgelendirmesinin kurumlarda nasıl kurulacağını, kapsam belirlemeden sertifikasyon denetimine kadar adım adım anlatan uygulama rehberi.

Türkiye'de bilgi ve siber güvenliği ilgilendiren temel mevzuat tek yerde: 7545 sayılı Siber Güvenlik Kanunu, 6698 sayılı KVKK, 5651 sayılı İnternet Kanunu, ilgili yönetmelikler, genelgeler ve TS EN ISO/IEC 27001 standardı.

Dolandırıcılık, oltalama, zararlı içerik ya da kişisel veri ihlali… Karşılaştığınız olayı doğru kuruma, doğru kanaldan bildirmek hem sizi korur hem başkalarını. EGM Siberay, USOM, BTK, Ticaret Bakanlığı ve KVKK bildirim yolları tek yerde.

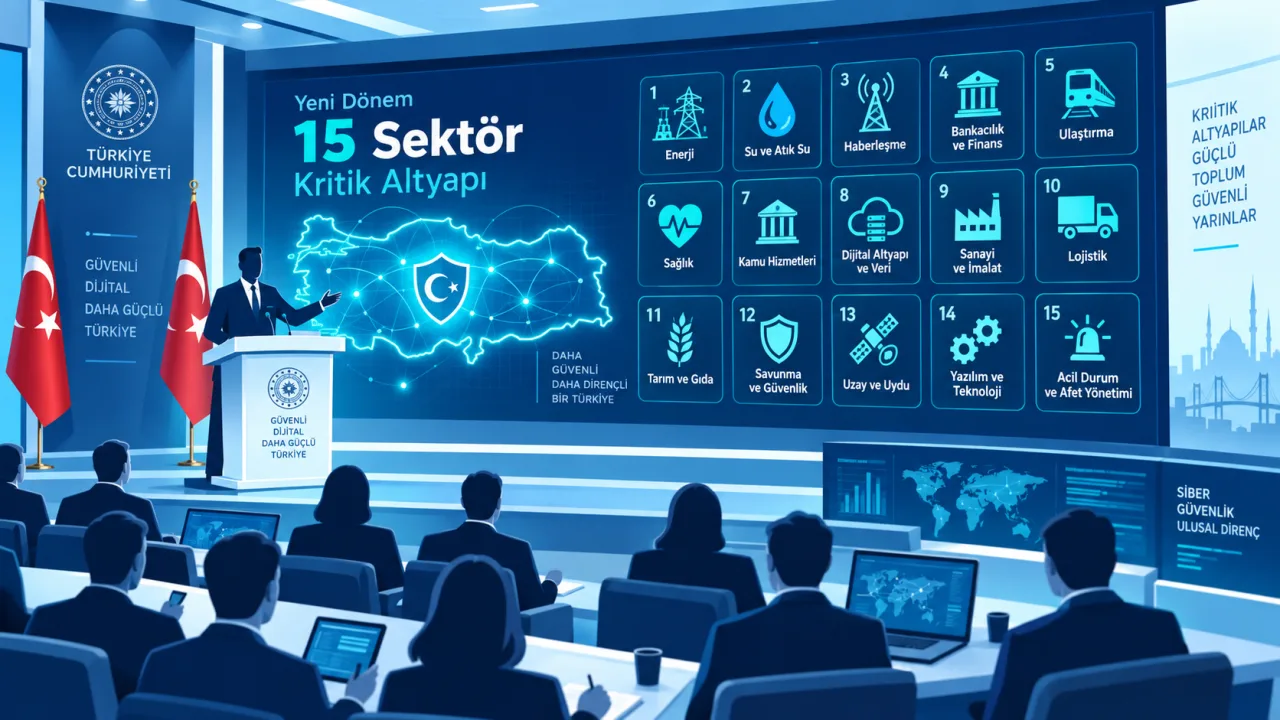
Siber Güvenlik Kurulu, kritik altyapı sektörlerini altıdan on beşe çıkardı; Siber Güvenlik Başkanlığı’nın resmî sitesi faaliyete geçti. Bu, ilgili sektörlerdeki şirketler için ne anlama geliyor?

Parolanız çalınsa bile hesabınızı koruyan en etkili önlem: iki adımlı doğrulama. Google, Apple ve sosyal medya için adım adım kurulum.

Kamu çalışanlarının sosyal medya paylaşımlarında fotoğraf, yazı, etiketlenen kişiler ve proje adları gibi parçaların bir araya gelerek nasıl istemsiz ifşaya yol açabileceğini ve bunu nasıl önleyeceklerini anlatan kısa rehber.

Pasif beklemek yerine, yaygın tehditleri otomatik ve ölçekli biçimde engellemek. Koruyucu DNS, sahte site kaldırma ve e-posta sahteciliğini önlemeden oluşan bir savunma yaklaşımı.

Büyük veri kümeleri büyük sorumluluktur: tek bir ihlal milyonlarca kişiyi etkileyebilir. Toplu veriyi yönetmenin ve korumanın temel ilkeleri.

Hiç denenmemiş bir plan, ilk gerçek olayda çöker. Masa başı tatbikatlardan teknik simülasyonlara, ekibinizin reflekslerini güvenli ortamda geliştirin.

Güvenliğinizi “iyi” mi yoksa “yeterli” mi olduğunu nasıl bilirsiniz? Sonuç odaklı bir değerlendirme çerçevesi, olgunluğunuzu ölçmenize ve eksikleri önceliklendirmenize yardımcı olur.

ISO 27001’den temel hijyen sertifikalarına, kurumsal ve bireysel sertifikasyonlar güveni nasıl belgeler? Hangisi ne işe yarar?

En gelişmiş yapay zekâ modelleri hem savunmayı güçlendiriyor hem de saldırıların ölçeğini büyütüyor. Bu ikili kullanımın güvenlik açısından anlamı.

Açıklık kültürü ile değerli fikrî mülkiyeti bir arada koruma sanatı. Araştırma verisini, akademik hesapları ve iş birliklerini güvende tutmanın yolları.

Fabrikalar, santraller ve altyapılar fiziksel dünyayı kontrol eder; burada bir saldırı dijital değil, fiziksel sonuçlar doğurur. OT/ICS güvenliğinin BT’den farkları ve temel savunma ilkeleri.

Enerjiden sağlığa, finanstan ulaştırmaya: kritik altyapılar bir ülkenin can damarıdır. Türkiye’de belirlenen 15 kritik altyapı sektörü, yasal çerçeve (7545 sayılı Kanun) ve operatörlerin sorumlulukları.

Türkiye’de siber olaylara müdahale üç katmanlı bir yapıyla yürütülür: ulusal düzeyde USOM, sektör düzeyinde Sektörel SOME ve kurum düzeyinde Kurumsal SOME. Büyük kuruluşların bu yapıdaki yeri ve sorumlulukları.

Güvenliği en sona bırakmak pahalıya patlar. Yazılım geliştiren kuruluşlar için güvenliği tasarımın ve sürecin parçası yapmanın temelleri.

Siber güvenlik bir BT konusu değil, bir iş riskidir. Üst yönetimin sahiplenmesi, doğru soruları sorması ve riski iş diliyle yönetmesi gerekir.

“Asla güvenme, her zaman doğrula.” Ağ içinde olmanın güven kazandırmadığı modern bir güvenlik yaklaşımının kurumsal temelleri.

Binlerce kullanıcı, yüzlerce uygulama: kim neye erişebilir? IAM ile düzen, PAM ile ayrıcalıklı hesapların kontrolü kurumsal güvenliğin kalbidir.

Göremediğiniz saldırıyı durduramazsınız. Kurumsal görünürlük; günlük kaydı, SIEM ile ilişkilendirme ve SOC ile sürekli izlemeden geçer.

Soru “saldırıya uğrar mıyız” değil, “ne zaman ve ne kadar hazırız”. Olgun bir olay müdahale yeteneği ve tatbikatlarla kurumsal dayanıklılık.

Binlerce sistemde açıkları saldırganlardan önce bulup kapatmak bir program işidir: keşif, önceliklendirme, yama ve doğrulama döngüsü.

Güvenliğiniz, çalıştığınız tedarikçiler ve yazılımlar kadar güçlüdür. Sistemlerinize erişen üçüncü tarafların riskini nasıl değerlendirirsiniz?

Kim, neye, neden erişebiliyor? Doğru yetki yönetimi ve düzenli hesap devir-teslimi, bir hesabın ele geçirilmesinin tüm işletmeye yayılmasını önler.

En güçlü güvenlik duvarı bile, kandırılan bir çalışanla aşılabilir. Suçlamadan, korkutmadan; ekibinizi güvenliğin en güçlü halkasına dönüştürün.

Dosya depolama, muhasebe, tasarım, e-posta… İşinizi bulut araçlarıyla yürütüyorsanız, o hesaplar işinizin kendisidir. Onları nasıl korursunuz?

Müşteri isimleri, iletişim ve ödeme bilgileri size emanettir. Az veri tutun, güvenli saklayın ve KVKK sorumluluklarınızı bilin.

Yapay zeka uygulamalarının en yaygın zafiyeti: kötü niyetli metnin modeli kandırması. Doğrudan ve dolaylı enjeksiyon ile pratik önlemler.

Şirketler yapay zekayı verimli ve KVKK uyumlu kullanmak için neye dikkat etmeli? Veri sınırı, tedarikçi seçimi, gölge yapay zeka ve politika.

Fotoğraflar, belgeler ve anılar bir anda kaybolabilir. Telefonunuzu (Android/iPhone) ve bilgisayarınızı yedeklemenin basit yolu.

Araç kullanan yapay zeka ajanları güçlüdür ama yetkileri kadar risklidir. En az yetki, kapsam sınırlama ve insan onayıyla güvenli otomasyon.

Yapay zeka, dolandırıcılığı daha ikna edici hale getiriyor: kusursuz oltalama metinleri, klonlanmış sesler ve sahte videolar. Tanıma ve doğrulama yolları.

Hazır modeller, veri kümeleri ve bağımlılıklar bir tedarik zinciridir. Zehirlenmiş model, veri kaynağı saldırıları ve güvenli kullanım üzerine teknik rehber.

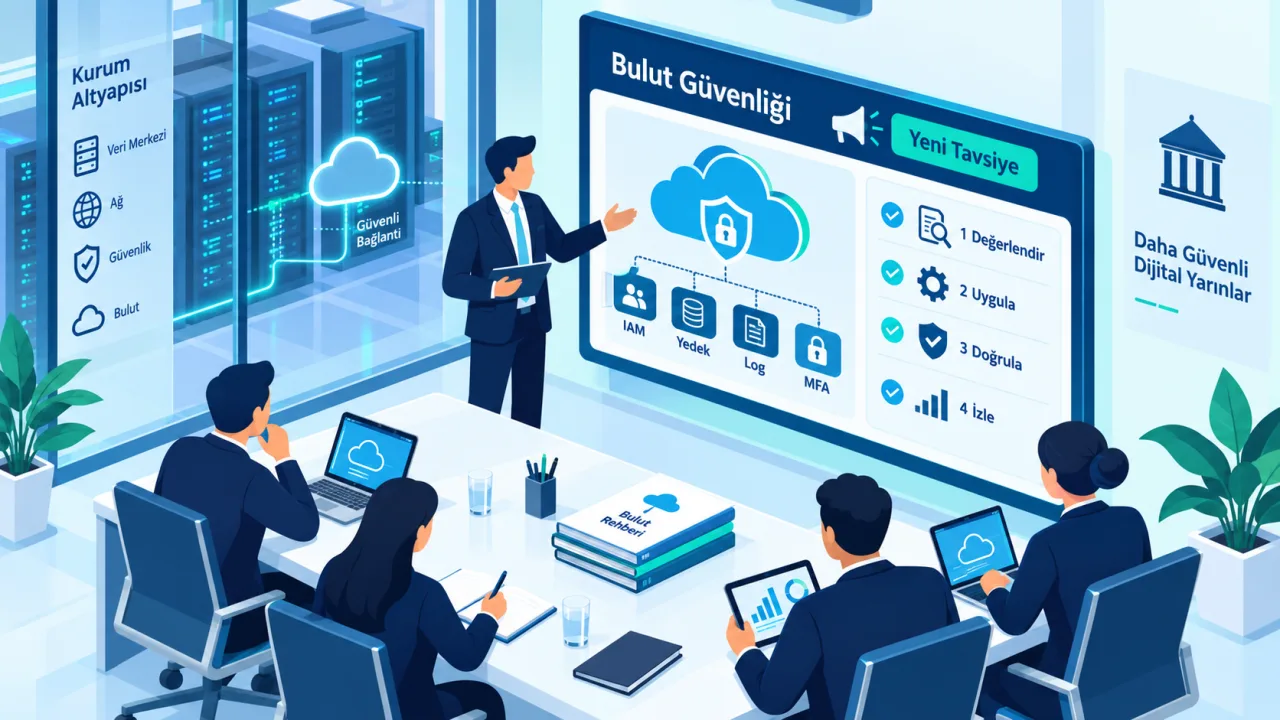
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, bulut ortamlarındaki yanlış yapılandırmalara karşı güncellenmiş bir tavsiyeler bütünü yayımladı. Kimlik yönetimi, en az ayrıcalık ve günlük kaydı öne çıkan başlıklar arasında.
Seçtikleriniz yalnızca bu tarayıcıda saklanır, hesap veya kayıt gerekmez.
Kendinizi hangisinde görüyorsanız onu seçin, o gruba özel rehberlere gidin.