Siber Güvenlikte Yeni Dönem: 15 Kritik Altyapı Sektörü Belirlendi
Siber Güvenlik Kurulu, kritik altyapı sektörlerini altıdan on beşe çıkardı; Siber Güvenlik Başkanlığı’nın resmî sitesi faaliyete geçti. Bu, ilgili sektörlerdeki şirketler için ne anlama geliyor?
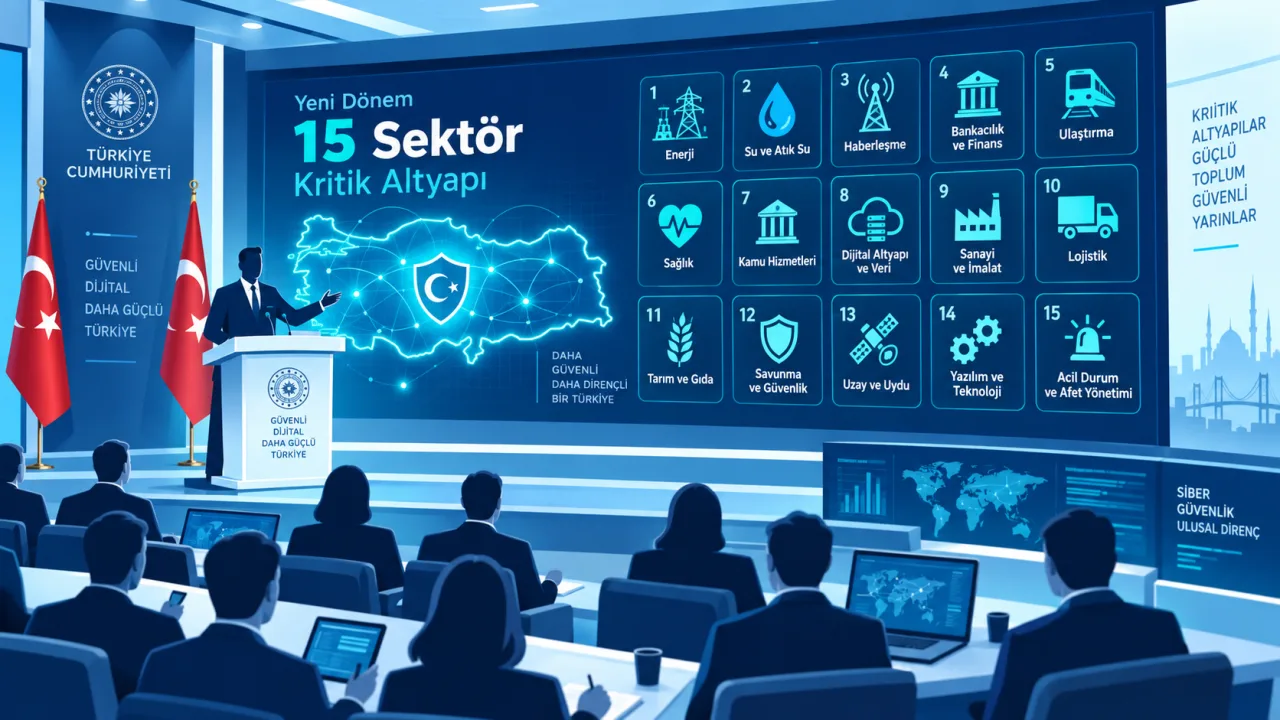
Türkiye’nin siber güvenlik↗ düzeninde önemli bir eşik aşıldı. 7545 sayılı Siber Güvenlik Kanunu’nun (2025) ardından kurulan yapılar hızla hayata geçiyor: Siber Güvenlik Kurulu kritik altyapı sektörlerini yeniden belirledi ve Siber Güvenlik Başkanlığı’nın resmî internet sitesi (siberguvenlik.gov.tr) faaliyete geçti. Bu gelişme, çok sayıda şirket için yeni bir uyum döneminin başlangıcı.
Ne değişti?
En çarpıcı değişiklik, kritik altyapı kapsamının genişlemesi oldu. 2014’te altı sektörle sınırlı olan liste, 2026’da on beş sektöre çıkarıldı. Artık yalnızca enerji, su, ulaştırma ve elektronik haberleşme değil; sağlık, finans, gıda ve tarım, dijital hizmetler, savunma sanayii, üretim, posta ve kargo, medya ve hatta uzay da kritik altyapı sayılıyor.
Bu genişleme tesadüf değil. Dijitalleşme arttıkça, bir siber saldırının zincirleme etkisi de büyüyor: bir hastane bilgi sistemine, bir ödeme altyapısına ya da bir gıda tedarik sistemine yapılacak saldırı, doğrudan insan hayatını ve kamu düzenini etkileyebilir.
Şirketler için ne anlama geliyor?
Belirlenen sektörlerde faaliyet gösteren kuruluşlar artık “kritik altyapı operatörü” olarak daha somut yükümlülüklerle karşı karşıya. Kamuoyuna yansıyan çerçeveye göre şirketlerden beklenenler:
- Varlıklarının kritiklik düzeyine göre teknik ve idari güvenlik tedbirlerini uygulamak,
- Kurumsal bir siber olay müdahale↗ ekibi (Kurumsal SOME) kurmak ve olayları yetkili makamlara bildirmek,
- Siber güvenlik ürün ve hizmetlerini yetkilendirilmiş, sertifikalı sağlayıcılardan temin etmek.
Uyumsuzluk, idari yaptırımların ötesinde cezai sorumluluk da doğurabiliyor; özellikle veri ihlaline yol açan ihlaller için hapis cezası öngörülüyor. Yani konu artık yalnızca “iyi olur”sa yapılan bir iyileştirme değil; bir yasal zorunluluk.
Peki şimdi ne yapmalı?
Sektörünüzün listede olup olmadığını kontrol etmek iyi bir başlangıç; ancak kritik altyapı kapsamında olmasanız bile bu önlemler her kuruluşu güçlendirir. Önce kendi sistemlerinizin bir envanterini çıkarın, olay müdahale yeteneğinizi (Kurumsal SOME) kurun ve temel güvenlik kontrollerini sağlamlaştırın. Ayrıntılı yükümlülükler için Siber Güvenlik Başkanlığı’nın resmî kaynaklarını takip edin.
Kritik altyapıların korunması, bir ülkenin dijital dayanıklılığının temelidir. Bu yeni dönem, şirketler için bir yük gibi görünse de aslında daha güvenli ve sürdürülebilir bir dijital ekosistemin habercisi.
Not: Bu yazı bilgilendirme amaçlıdır ve kamuoyuna yansıyan bilgilere dayanır; bağlayıcı ayrıntılar için yürürlükteki mevzuatı ve resmî duyuruları esas alın.