Kurumlarda ISO/IEC 27001:2022 Uygulaması
ISO/IEC 27001:2022 belgelendirmesinin kurumlarda nasıl kurulacağını, kapsam belirlemeden sertifikasyon denetimine kadar adım adım anlatan uygulama rehberi.
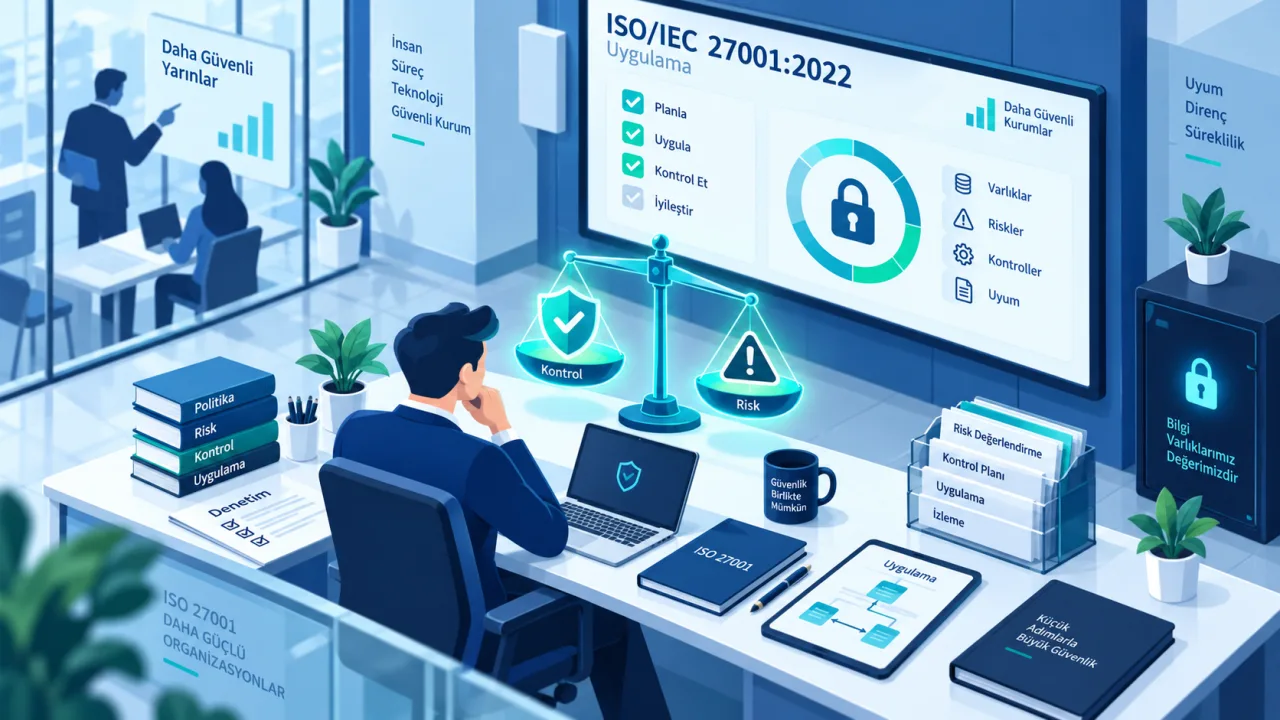
ISO/IEC 27001:2022, kurumların bilgi varlıklarını korumak için kurduğu yönetim sistemini uluslararası bir standarda göre belgelendirmesini sağlar. Standart, tek bir teknik önlemden değil, riskin sürekli değerlendirildiği ve kontrollerin düzenli gözden geçirildiği bir yönetim döngüsünden oluşur. Bu rehber, kurumunuzda bu sistemi adım adım nasıl kuracağınızı ve sertifikasyona nasıl hazırlanacağınızı anlatır.
ISO/IEC 27001:2022 Nedir?
Standart, bir "Bilgi Güvenliği↗ Yönetim Sistemi" (BGYS) kurmanızı ister. BGYS, bilgi güvenliğiyle ilgili politika, sorumluluk, süreç ve kontrollerin bir bütün olarak yönetildiği yapıdır. 2022 revizyonu, önceki 114 kontrolü 93 kontrole indirmiş, bunları dört başlıkta (organizasyonel, insan, fiziksel, teknolojik) yeniden gruplamış ve bulut güvenliği↗, veri sızıntısı önleme, tehdit istihbaratı↗ gibi güncel konularda yeni kontroller eklemiştir.
Kurumunuza Katkısı
- Bilgi güvenliği çalışmalarını dağınık önlemlerden, ölçülebilir ve denetlenebilir bir sisteme taşır.
- Müşteri ve tedarikçilerle yapılan sözleşmelerde aranan bir güven belgesi sağlar.
- Kişisel verilerin korunmasına yönelik mevzuat yükümlülüklerini karşılamayı kolaylaştırır.
- Olay öncesinde risklerin fark edilmesini, olay sonrasında ise sorumluluğun net olmasını sağlar.
Uygulama Adımları
1. Kapsam ve Bağlamı Belirleyin
Önce BGYS'nin hangi birimleri, sistemleri ve konumları kapsayacağını yazılı olarak tanımlayın. Kapsamı çok geniş tutmak süreci yavaşlatır, çok dar tutmak ise belgenin değerini azaltır. Kurumun iç ve dış paydaşlarını (müşteriler, düzenleyiciler, tedarikçiler) ve onların beklentilerini de bu aşamada listeleyin.
2. Risk Değerlendirmesi Yapın
Bilgi varlıklarınızı (veri, sistem, donanım, insan) çıkarın ve her biri için gizlilik, bütünlük ve erişilebilirlik açısından risk düzeyini belirleyin. Risk değerlendirmesi tek seferlik bir çalışma değildir; standart, bunu düzenli aralıklarla tekrarlamanızı ister.
3. Kontrolleri Seçin (Ek A)
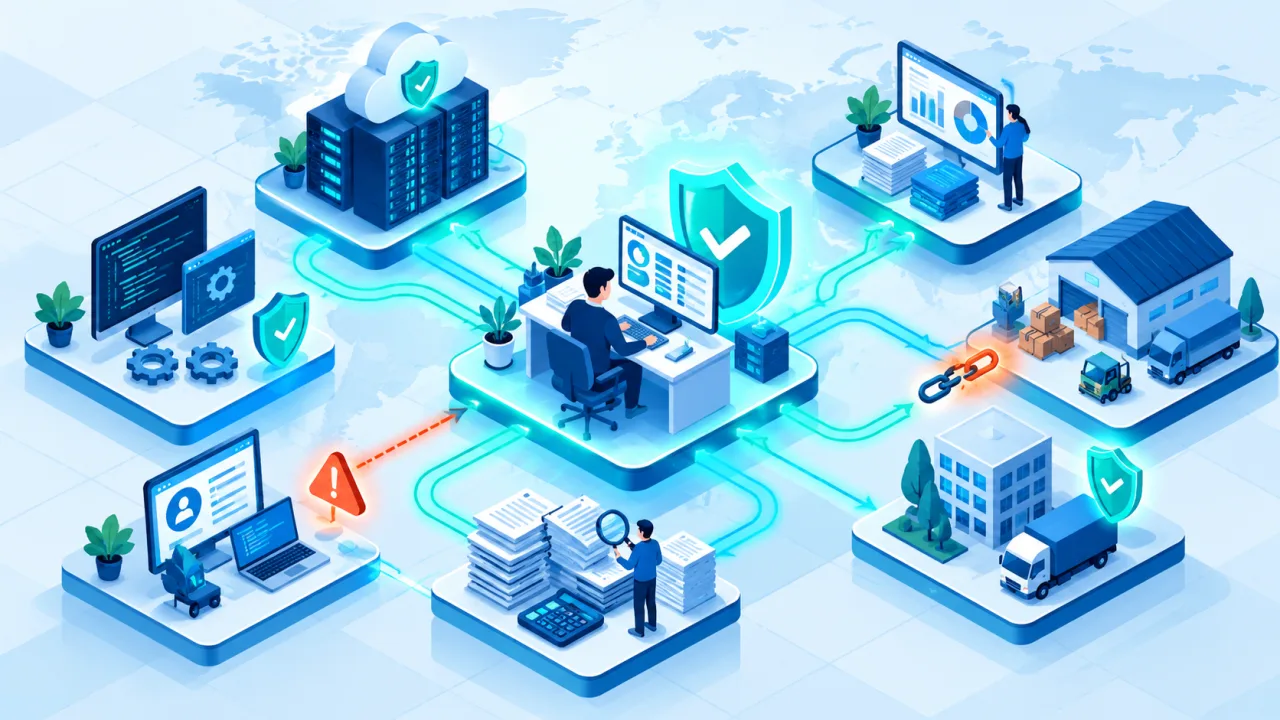
Risk değerlendirmesi sonucuna göre Ek A'daki 93 kontrolden hangilerinin kurumunuz için uygun olduğuna karar verirsiniz. Seçmediğiniz kontrolleri de gerekçesiyle birlikte "Uygulanabilirlik Bildirgesi" belgesinde belirtmeniz gerekir. Tedarikçi ve iş ortağı ilişkilerinden kaynaklanan riskler bu aşamada sık gözden kaçan bir alandır.
4. Politika, Prosedür ve Farkındalık
Seçtiğiniz kontrolleri destekleyen yazılı politika ve prosedürleri hazırlayın. Belgenin kağıt üzerinde kalmaması için çalışanlara görevlerine uygun, düzenli farkındalık eğitimi verin ve rolleri açıkça tanımlayın.
5. İç Denetim ve Yönetim Gözden Geçirmesi
Sertifikasyon denetiminden önce, kurulan sistemin gerçekten çalıştığını görmek için bağımsız bir iç denetim yapın. Bulunan eksiklikleri düzeltici faaliyetlerle kapatın. Üst yönetim, sistemin işleyişini belirli aralıklarla resmi olarak gözden geçirmeli ve kaynak ihtiyaçlarını değerlendirmelidir.
6. Belgelendirme Denetimi
Bağımsız bir belgelendirme kuruluşu, süreci iki aşamada denetler: önce dokümantasyonun standarda uygunluğu incelenir, ardından sahada uygulamanın gerçekten yürütüldüğü kontrol edilir. Sertifika alındıktan sonra kuruluş, belirli aralıklarla gözetim denetimleriyle sistemin sürdürüldüğünü teyit eder.
Sık Yapılan Hatalar
- Belgeyi amaç haline getirip günlük iş süreçlerinden kopuk tutmak.
- Risk değerlendirmesini bir kere yapıp sonra güncellememek.
- Kontrolleri seçerken iş ortaklarından ve tedarik zincirinden gelen riskleri göz ardı etmek.
- Çalışan farkındalığını yalnızca sertifikasyon öncesinde, tek seferlik bir eğitimle sınırlı tutmak.
Belgelendirme Sonrası: Sürekli İyileştirme
Sertifika almak son adım değil, sürecin başlangıcıdır. BGYS'nin değerini koruması için olay yönetimi ve iş sürekliliği↗ süreçlerinin belgelendirme sonrasında da düzenli işletilmesi gerekir.
ISO/IEC 27001:2022, tek seferlik bir belge değil, riskin sürekli değerlendirildiği bir yönetim döngüsüdür.