Sıfır Güven Mimarisi (Zero Trust) ile Kurumsal Güvenlik
“Asla güvenme, her zaman doğrula.” Ağ içinde olmanın güven kazandırmadığı modern bir güvenlik yaklaşımının kurumsal temelleri.
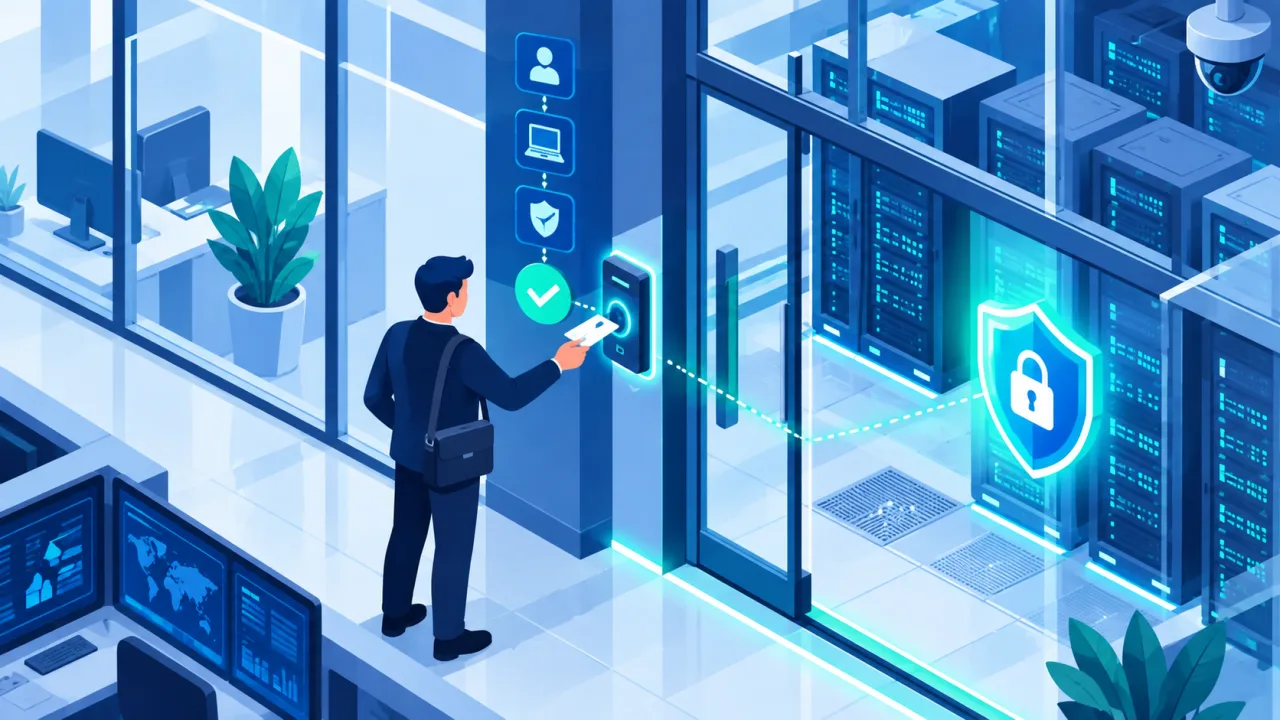
Geleneksel güvenlik, “kale ve hendek” mantığına dayanırdı: dış duvarı korur, içeride olan herkese güvenirdiniz. Ancak bulut, uzaktan çalışma ve mobil cihazlarla “içeri” ve “dışarı” kavramı bulanıklaştı. Sıfır güven↗ (zero trust) yaklaşımı bu nedenle ortaya çıktı: hiçbir erişimi konumuna bakarak peşinen güvenli sayma.
Temel ilke: asla güvenme, her zaman doğrula
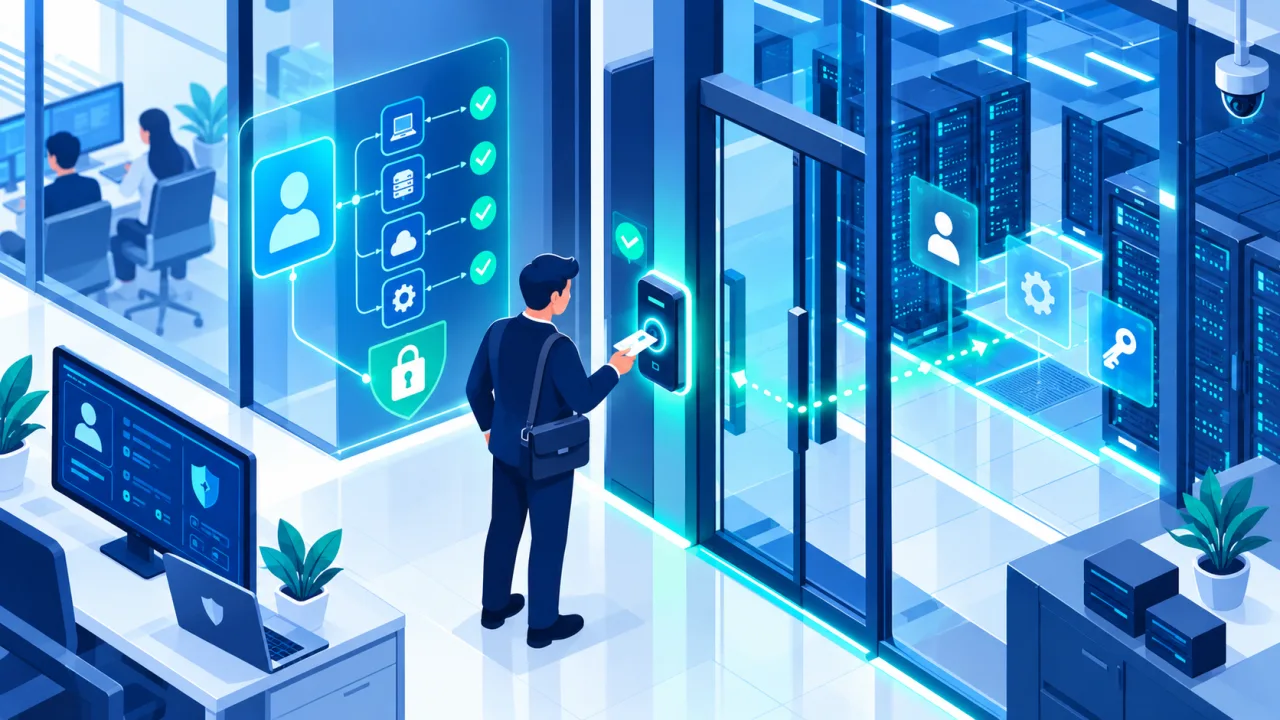
Sıfır güvende her kullanıcı, cihaz ve uygulama, her erişim talebinde yeniden doğrulanır ve yalnızca o an ihtiyaç duyduğu kadar yetki alır. Ağın içinde olmak, otomatik güven kazandırmaz.
Yapı taşları
- Güçlü kimlik doğrulama↗: Her erişimde çok faktörlü kimlik doğrulama↗ ve cihaz güveni.
- En az yetki: Kullanıcı ve servisler yalnızca gereken kaynaklara erişir.
- Mikro bölümleme: Ağ küçük bölgelere ayrılır; bir bölgenin ele geçmesi diğerlerine yayılmaz.
- Sürekli izleme: Davranışlar sürekli değerlendirilir; anormallikte erişim yeniden sınanır.
Bir hedef, bir yolculuk
Sıfır güven tek bir ürün değil, bir mimari yaklaşımdır ve aşamalı uygulanır. En kritik varlıklardan ve güçlü kimlik doğrulamadan başlayıp zamanla yaygınlaştırmak en gerçekçi yoldur.