Güvenlik İzleme, SOC ve Günlük Yönetimi (SIEM)
Göremediğiniz saldırıyı durduramazsınız. Kurumsal görünürlük; günlük kaydı, SIEM ile ilişkilendirme ve SOC ile sürekli izlemeden geçer.
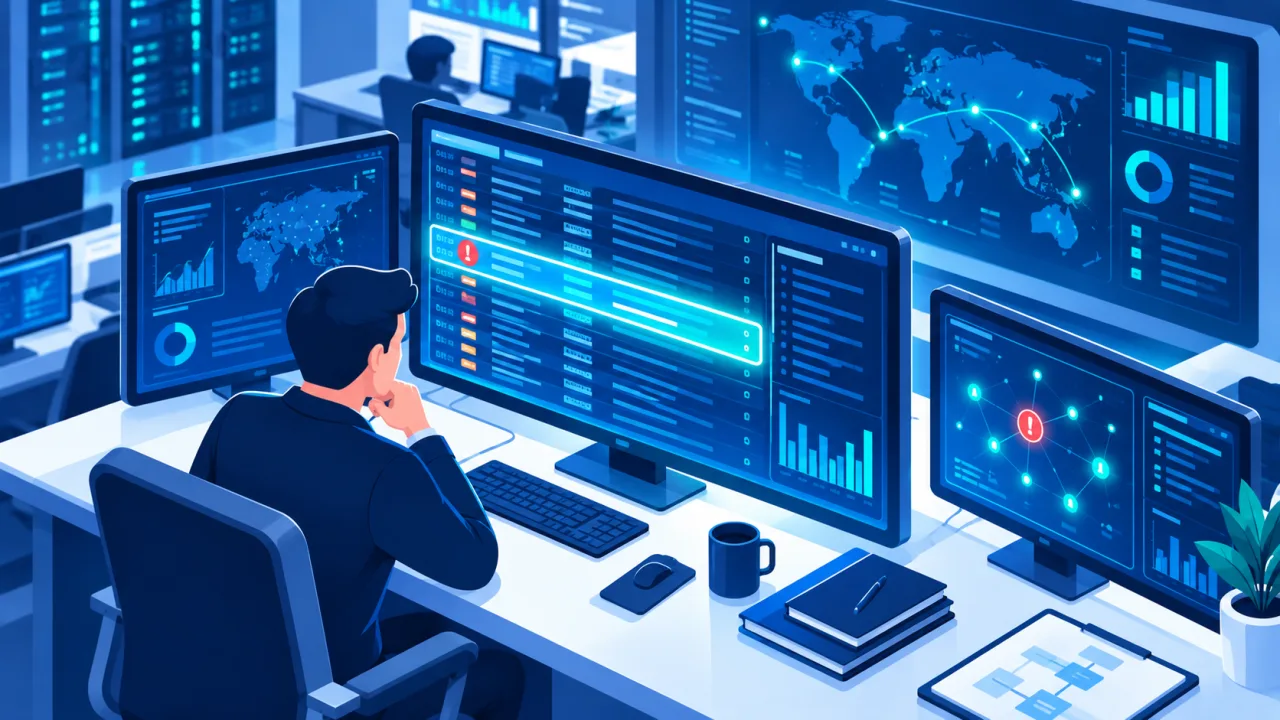
Büyük kuruluşlarda saldırıyı önlemek kadar, olduğunda hızlı fark etmek de kritiktir. Saldırganlar bir ağa girdikten sonra fark edilmeden haftalarca kalabilir. Görünürlük olmadan bu sessiz ilerleyişi durduramazsınız.
Günlük kaydı (logging): temel
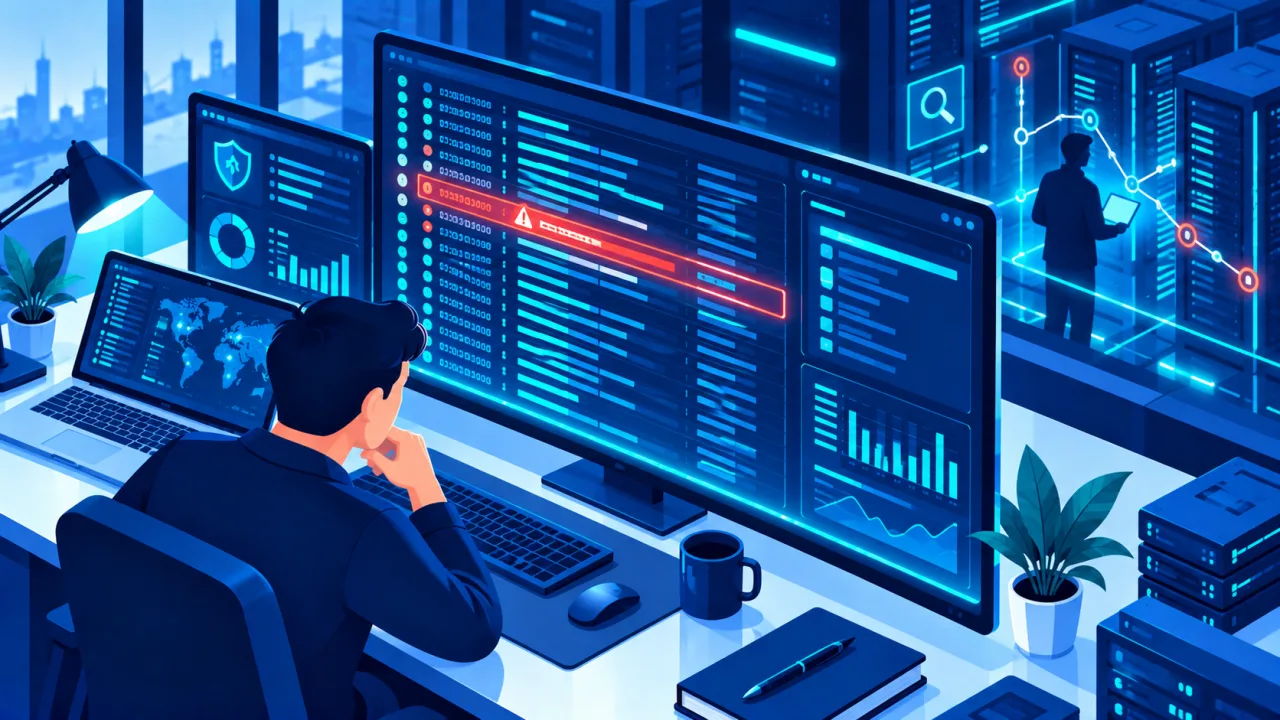
Sunucular, uygulamalar, kimlik sistemleri ve ağ cihazları ne yaptıklarını kayıt altına almalıdır. Bu kayıtlar; bir olayı tespit etmenin, kapsamını anlamanın ve sonradan incelemenin (adli analiz) temelidir. Kayıtların güvenli, zaman damgalı ve yeterince uzun süre saklanması gerekir.
SIEM: dağınık ipuçlarını birleştirmek
Güvenlik Bilgi ve Olay Yönetimi↗ (SIEM); farklı kaynaklardan gelen kayıtları tek merkezde toplar, ilişkilendirir ve kurallara göre alarm üretir. Tek tek anlamsız görünen olaylar, bir araya geldiğinde bir saldırı örüntüsünü ortaya çıkarabilir.
SOC: sürekli izleyen göz
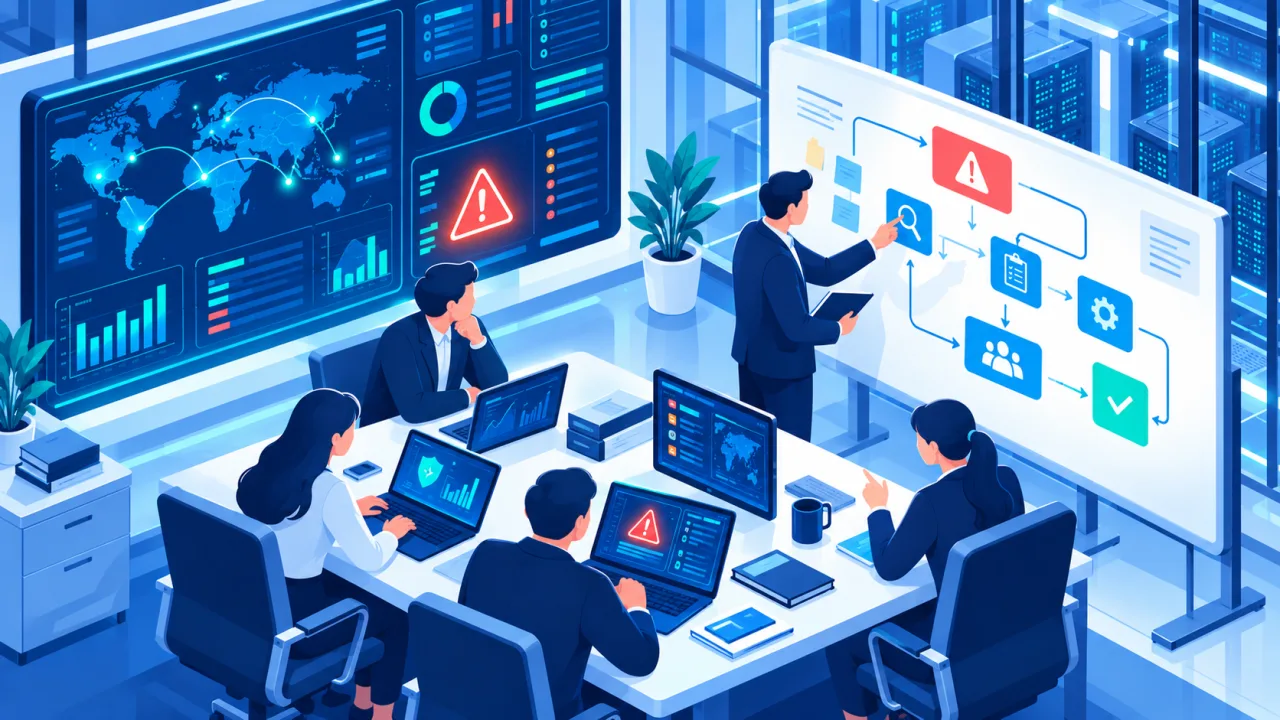
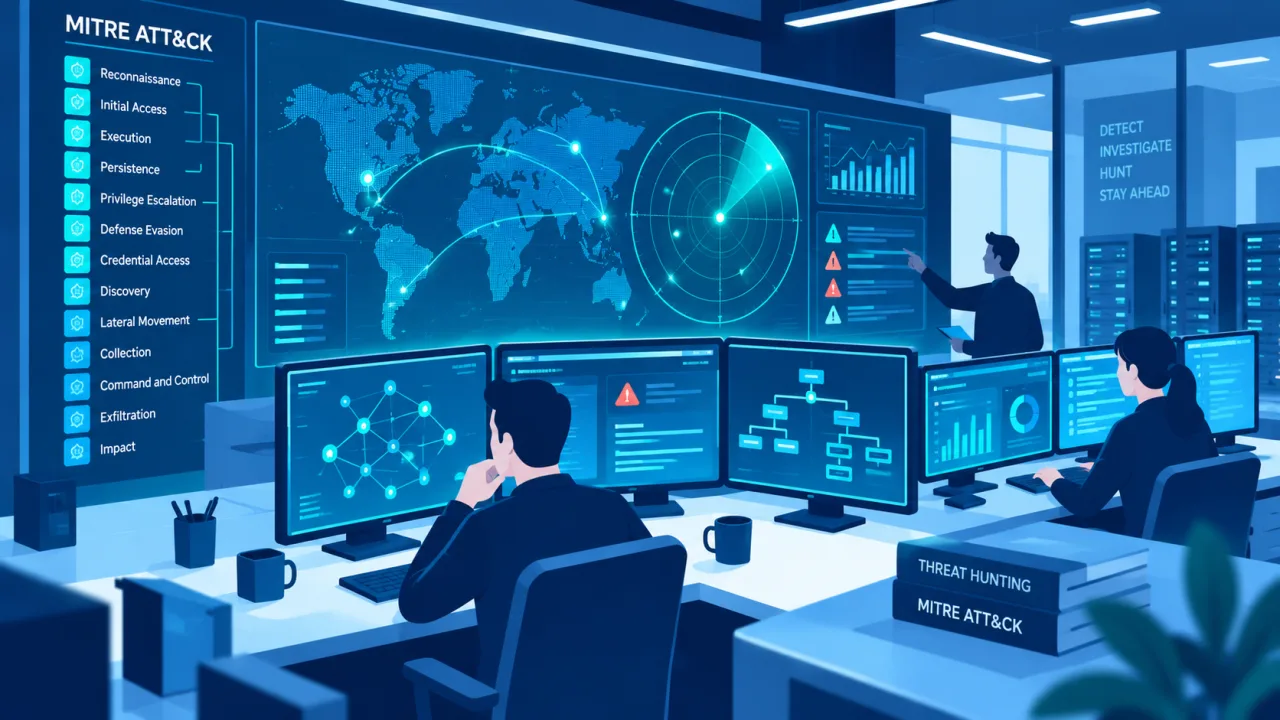
Güvenlik Operasyon Merkezi↗ (SOC); insan, süreç ve teknolojiyi birleştirerek tehditleri 7/24 izler, analiz eder ve müdahale eder. Kendi SOC’unu kuramayan kuruluşlar, bu hizmeti dışarıdan (yönetilen tespit ve yanıt↗) alabilir.
Tespitten yanıta
İzlemenin amacı yalnızca görmek değil, hızlı yanıt vermektir. Uç noktalardaki gelişmiş tespit ve yanıt (EDR↗/XDR↗) çözümleri, bir tehdidi otomatik olarak yalıtmaya ve müdahaleyi hızlandırmaya yardımcı olur. İzleme, olay yönetimiyle birlikte çalıştığında değer üretir.