Zafiyet ve Yama Yönetimi Programı
Binlerce sistemde açıkları saldırganlardan önce bulup kapatmak bir program işidir: keşif, önceliklendirme, yama ve doğrulama döngüsü.
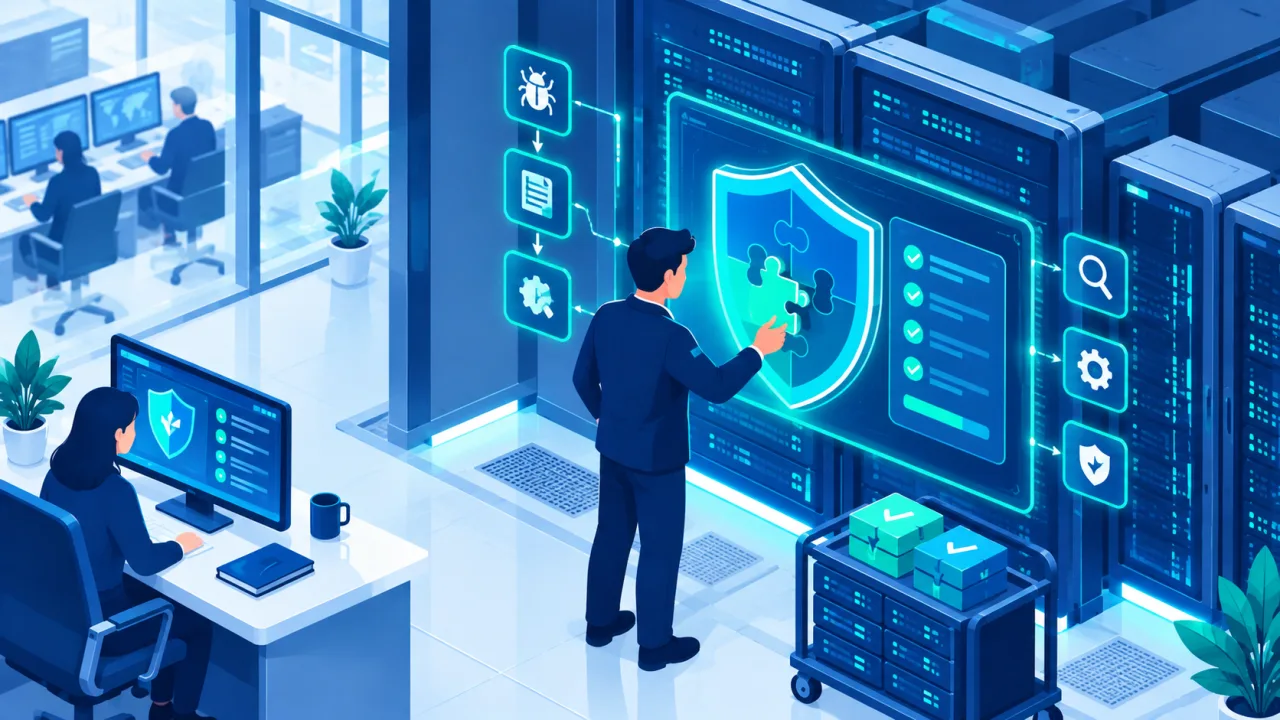
Saldırıların çok büyük bölümü, yaması çıkmış ama henüz uygulanmamış bilinen açıkları kullanır. Büyük kuruluşlarda yüzlerce-binlerce sistem olduğunda, bu açıkları kapatmak tek seferlik bir iş değil, sürekli bir programdır.
Önce görünürlük: varlık envanteri
Sahip olmadığınızı bilmediğiniz bir sistemi yamalayamazsınız. Güncel bir varlık envanteri (sunucular, uygulamalar, cihazlar, bulut kaynakları) zafiyet yönetiminin temelidir.
Keşif ve önceliklendirme
- Düzenli tarama: Sistemleri bilinen açıklara karşı otomatik tarayın.
- Risk temelli öncelik: Her açığı aynı anda kapatamazsınız; internete açık ve kritik sistemlerdeki yüksek riskli açıkları öne alın.
- Sıfırıncı gün ve acil durumlar: Kritik bir açık duyulduğunda devreye girecek hızlı bir süreç tanımlayın.
Yama, doğrulama ve döngü
Yamaları kontrollü biçimde (önce test ortamında) uygulayın, ardından açığın gerçekten kapandığını doğrulayın. Bu keşif, önceliklendirme, yama↗, doğrulama döngüsü süreklidir. Yama uygulanamayan durumlar için geçici azaltıcı önlemler (erişim sınırlama, izleme) tanımlayın.
Bağımsız doğrulama
Sızma testleri ve kırmızı takım↗ çalışmaları, açıkları kötü niyetli biri bulmadan önce gerçek saldırgan gözüyle ortaya çıkarır ve programınızın ne kadar etkili olduğunu sınar.