Güvenli Yazılım Geliştirme (Tasarımdan Güvenli)
Güvenliği en sona bırakmak pahalıya patlar. Yazılım geliştiren kuruluşlar için güvenliği tasarımın ve sürecin parçası yapmanın temelleri.
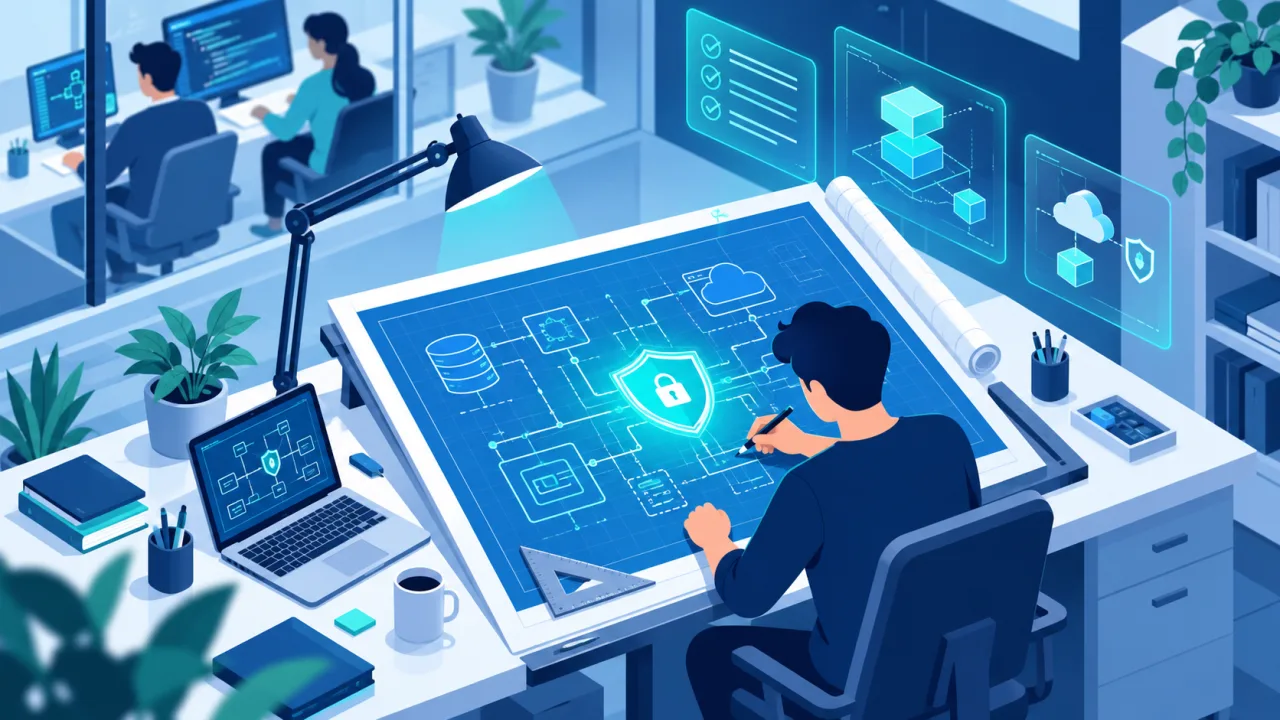
Yazılım geliştiren kuruluşlarda güvenlik, projenin sonunda yapılan bir test değil; tasarımdan itibaren sürecin içine yerleşmesi gereken bir yaklaşımdır. Açıkları üretime çıkmadan önce yakalamak, sonradan düzeltmekten çok daha ucuz ve güvenlidir.
Tasarımdan güvenli (secure by design)
Güvenlik gereksinimlerini en baştan, tasarım aşamasında düşünün. Tehdit modelleme↗ ile “bu sistem nasıl kötüye kullanılabilir?” sorusunu erkenden sorun ve riskleri mimaride ele alın.
Geliştirme boyunca güvenlik
- Güvenli kodlama: Sık görülen açıkları (örneğin SQL enjeksiyonu↗, siteler arası betik çalıştırma↗) bilerek kaçının; girdileri doğrulayın, çıktıları kaçışlayın.
- Otomatik denetim: Kod analizini ve bağımlılık taramasını geliştirme hattına (CI/CD) ekleyin.
- Bağımlılıklar: Kullandığınız üçüncü taraf kütüphaneleri güncel tutun; bilinen açıkları izleyin.
- Sırların yönetimi: Parola ve anahtarları koda gömmeyin; güvenli kasalarda saklayın.
Test ve geri bildirim
Yayından önce güvenlik testleri yapın; mümkünse bağımsız sızma testiyle doğrulayın. Bir açık bildirimini kolaylaştıran bir kanal (sorumlu açıklama↗ / ödül avı) kurmak, sorunları kötüye kullanılmadan öğrenmenizi sağlar.
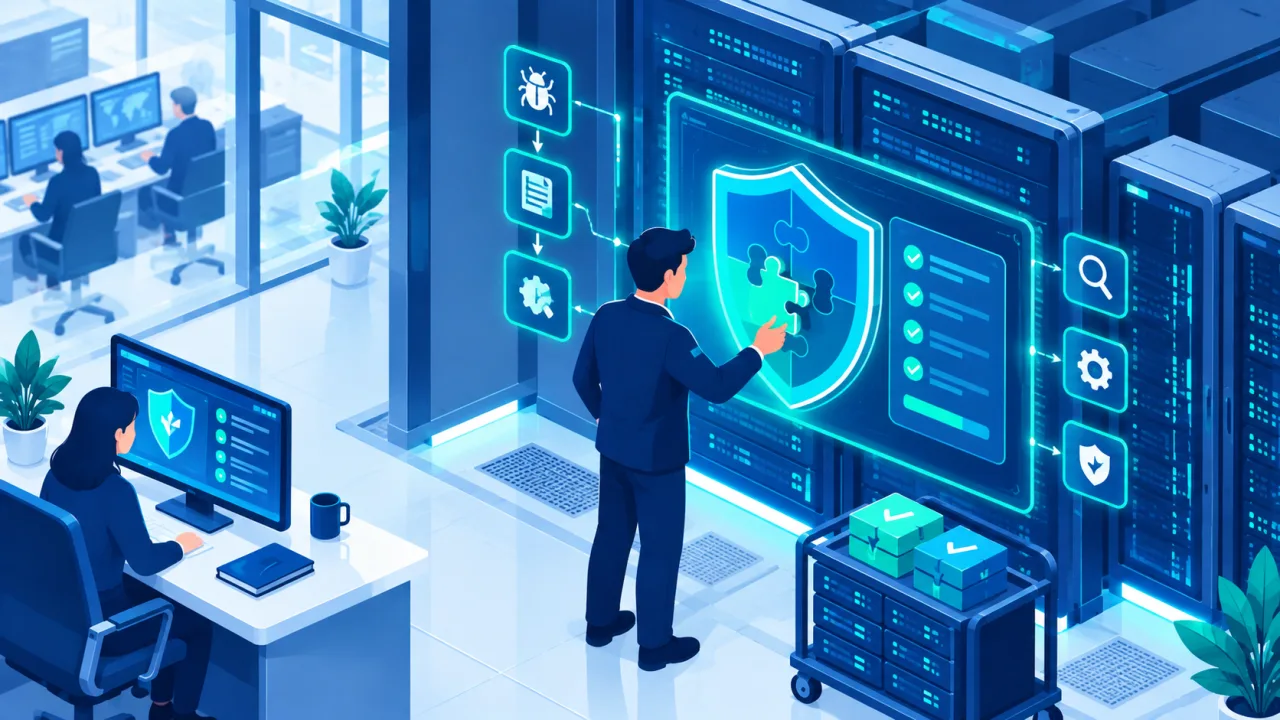
Güvenlik sonradan eklenen bir özellik değil, kaliteli yazılımın ayrılmaz bir parçasıdır.