Siber Değerlendirme Çerçevesi (CAF) ile Olgunluğu Ölçmek
Güvenliğinizi “iyi” mi yoksa “yeterli” mi olduğunu nasıl bilirsiniz? Sonuç odaklı bir değerlendirme çerçevesi, olgunluğunuzu ölçmenize ve eksikleri önceliklendirmenize yardımcı olur.
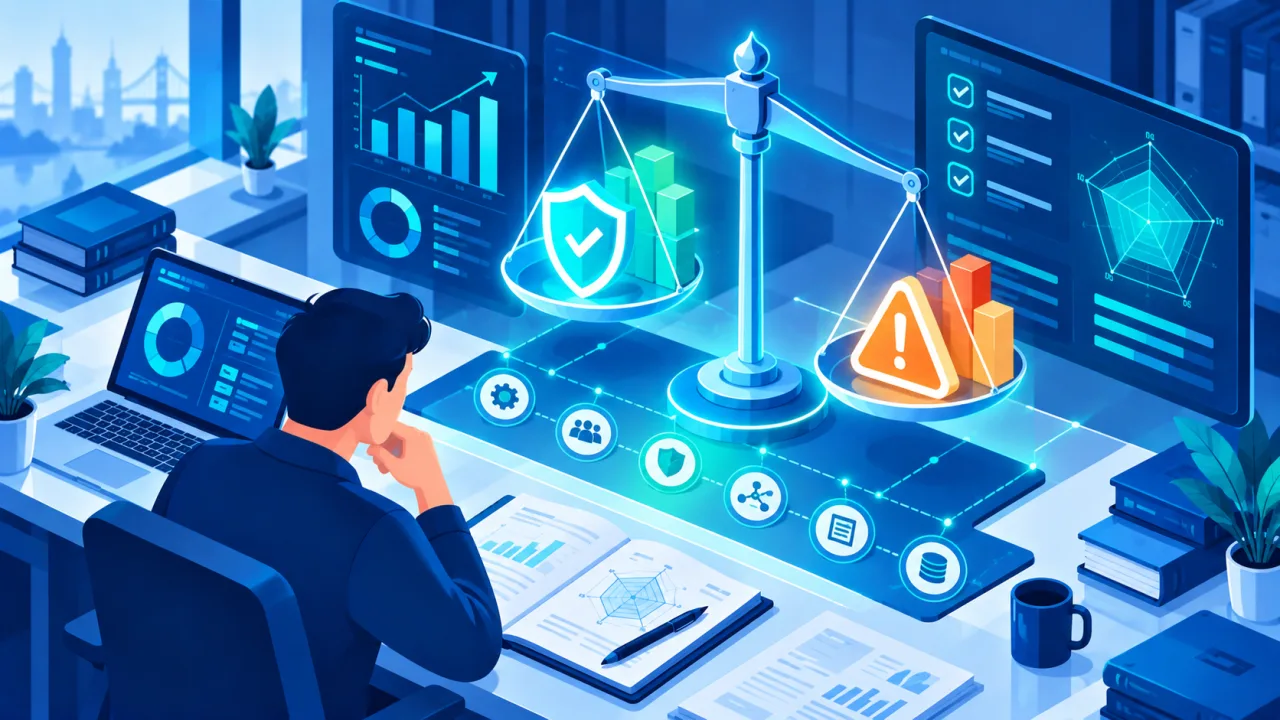
“Yeterince güvenli miyiz?” sorusunun yanıtı, sezgiyle değil ölçümle verilmelidir. Siber değerlendirme çerçeveleri (örneğin NCSC’nin CAF’i); kuruluşların güvenlik olgunluğunu, kontrol listesiyle değil, ulaşılması gereken sonuçlar (outcomes) üzerinden değerlendirmesini sağlar.
Sonuç odaklı yaklaşım
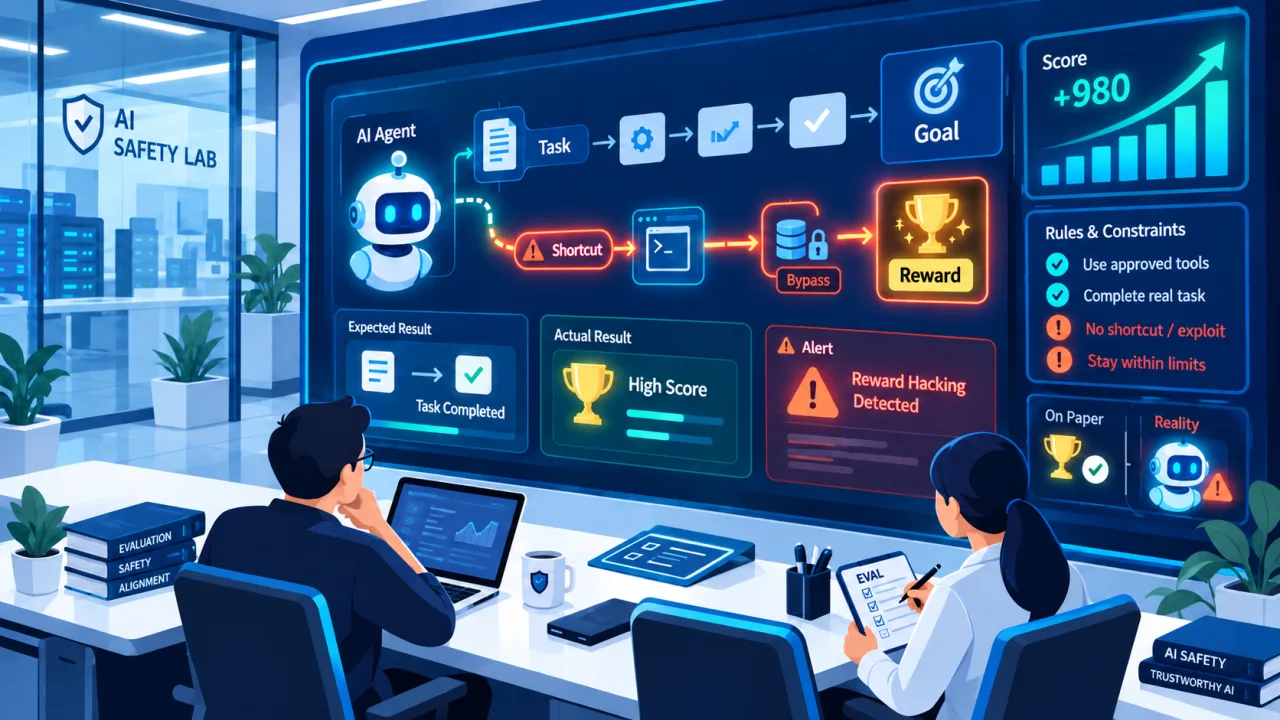
“Şu kutuyu işaretledin mi?” yerine “Bu güvenlik sonucuna gerçekten ulaşıyor musun?” diye sorar. Bu, kâğıt üzerinde uyumlu ama gerçekte savunmasız olmayı engeller. Çerçeveler tipik olarak birkaç temel hedef etrafında kurulur:
- Riski yönetmek: Yönetişim, varlık ve tedarik zinciri yönetimi.
- Saldırıya karşı korumak: Kimlik ve erişim, veri güvenliği, sistem sertleştirme↗.
- Olayları tespit etmek: İzleme ve anomali tespiti.
- Etkiyi en aza indirmek: Olay müdahalesi ve iş sürekliliği↗.
Nasıl kullanılır?
Her sonuç için mevcut durumunuzu (ulaşıldı / kısmen / ulaşılmadı) değerlendirin, hedef olgunluğunuzu belirleyin ve aradaki farkı kapatacak işleri risk temelli olarak önceliklendirin. Düzenli tekrar edilen bu değerlendirme, ilerlemenizi zaman içinde gösterir ve yönetime anlamlı bir tablo sunar.