Resmî Yazışma ve Kurumsal E-posta Güvenliği
Kurumsal e-posta ve resmî yazışma, kamu işinin omurgasıdır. Ele geçirilen bir hesap, sizin adınıza sahte talimatlara dönüşebilir.
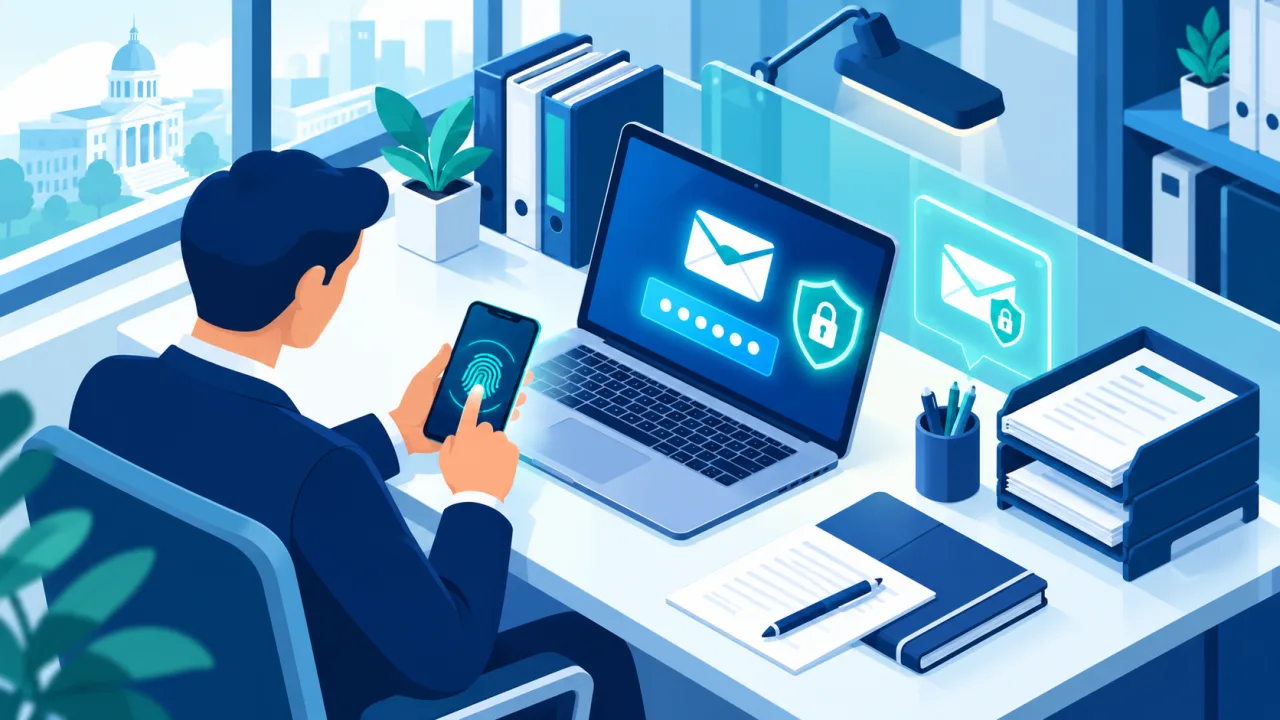
Kurumsal e-posta, kamu işinin omurgasıdır; resmî yazışmalar, talimatlar ve hassas bilgiler buradan akar. Ele geçirilen bir kurum hesabı, saldırganın sizin adınıza sahte talimatlar göndermesine ya da gizli bilgilere ulaşmasına yol açar. Bu yüzden e-posta hesabınızın güvenliği kritik önemdedir.
E-posta hesabınızı koruyun
- Güçlü, benzersiz parola ve mümkünse iki adımlı doğrulama↗ kullanın.
- Kurumsal e-postayı kişisel cihaz ve hesaplarla karıştırmayın; resmî yazışmayı kişisel e-postaya yönlendirmeyin.
- Oturumunuzu paylaşılan cihazlarda mutlaka kapatın.
Resmî yazışmada dikkat
- Alıcıyı doğrulayın: Hassas bilgi göndermeden önce alıcının doğru ve yetkili kişi olduğundan emin olun; “yanlış kişiye reply-all” en sık görülen sızıntılardandır.
- Eki kontrol edin: Yanlış belge eklemediğinizden emin olun.
- Sınıflandırmaya uyun: Gizli/hassas belgeleri yalnızca kurumun onayladığı güvenli kanallardan iletin.
Sahte talimat ve oltalama
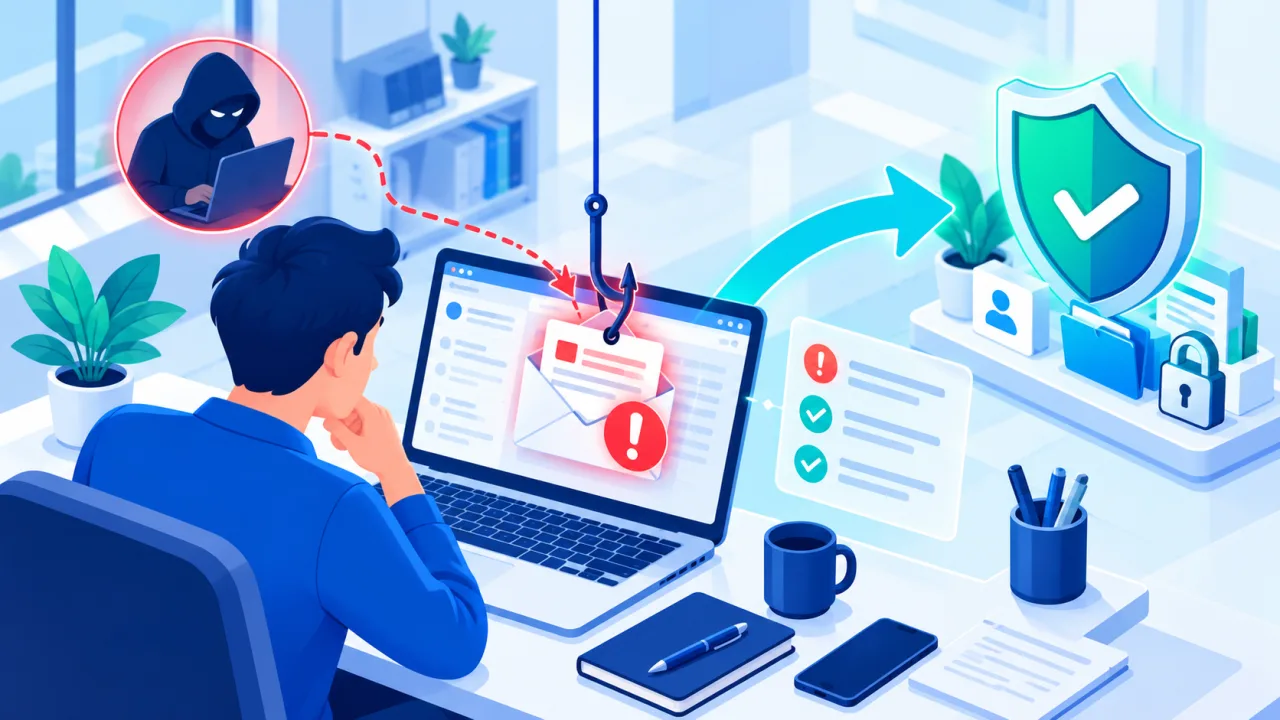
“Acilen şu bilgiyi gönderin” ya da “bu dosyayı onaylayın” diyen, bir üst makamdan geliyormuş gibi görünen mesajlara dikkat edin. Beklenmedik veya olağan dışı talepleri, e-postaya cevap vererek değil, bilinen bir kanaldan (telefon, yüz yüze) doğrulayın.