Bilgi Güvenliği ve Siber Güvenlik: Aralarındaki İlişki
Bilgi güvenliği, biçimi ne olursa olsun bilgiyi korur; siber güvenlik ise bunun dijital sistemlere bakan en büyük bölümüdür. İkisi arasındaki ilişkiyi, fiziksel, insan kaynağı ve tedarikçi güvenliği gibi alanlarla birlikte sade bir dille açıklıyoruz.
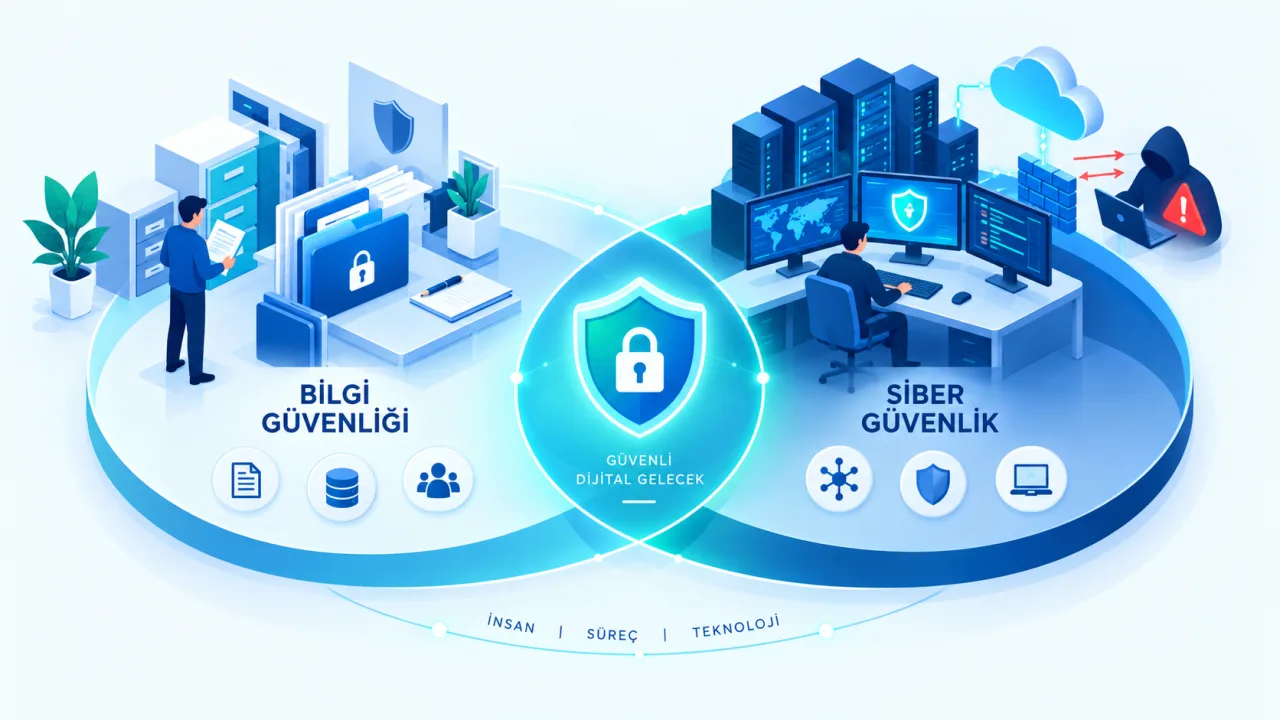
"Bilgi güvenliği↗" ve "siber güvenlik↗" çoğu zaman aynı anlamda kullanılır, oysa farklı kavramlardır. Kısaca: bilgi güvenliği daha geniş bir şemsiyedir, siber güvenlik ise bu şemsiyenin altındaki en büyük bölümdür. Bu yazıda ilişkilerini sade biçimde açıklıyoruz.
Bilgi güvenliği nedir?
Bilgi güvenliği, biçimi ne olursa olsun bilginin korunmasıdır. Bilgi bir veri tabanında, bir kağıtta, bir konuşmada ya da bir çalışanın aklında olabilir; amaç her durumda onu yetkisiz erişime, izinsiz değişikliğe ve kayba karşı korumaktır. Bu hedef üç ilkeyle özetlenir: gizlilik, bütünlük ve erişilebilirlik.
Siber güvenlik nerede durur?
Siber güvenlik, bilgi güvenliğinin dijital dünyaya bakan bölümüdür. Bilgisayarları, ağları, sunucuları, cihazları ve bulut sistemlerini; oltalama↗, zararlı yazılım↗ ve fidye yazılımı↗ gibi tehditlere karşı korur. Bilgi giderek dijitalleştiği için bugün en büyük ve en görünür parçadır. Yine de tek parça değildir; sistemlerin kesintisiz çalışmasını da kapsadığından bilgi güvenliğinin sınırlarını yer yer aşar. Bu nedenle ikisini, büyük ölçüde örtüşen ama hiçbiri diğerini tam kapsamayan iki halka gibi düşünmek doğru olur.
Bilgi güvenliğinin diğer alanları
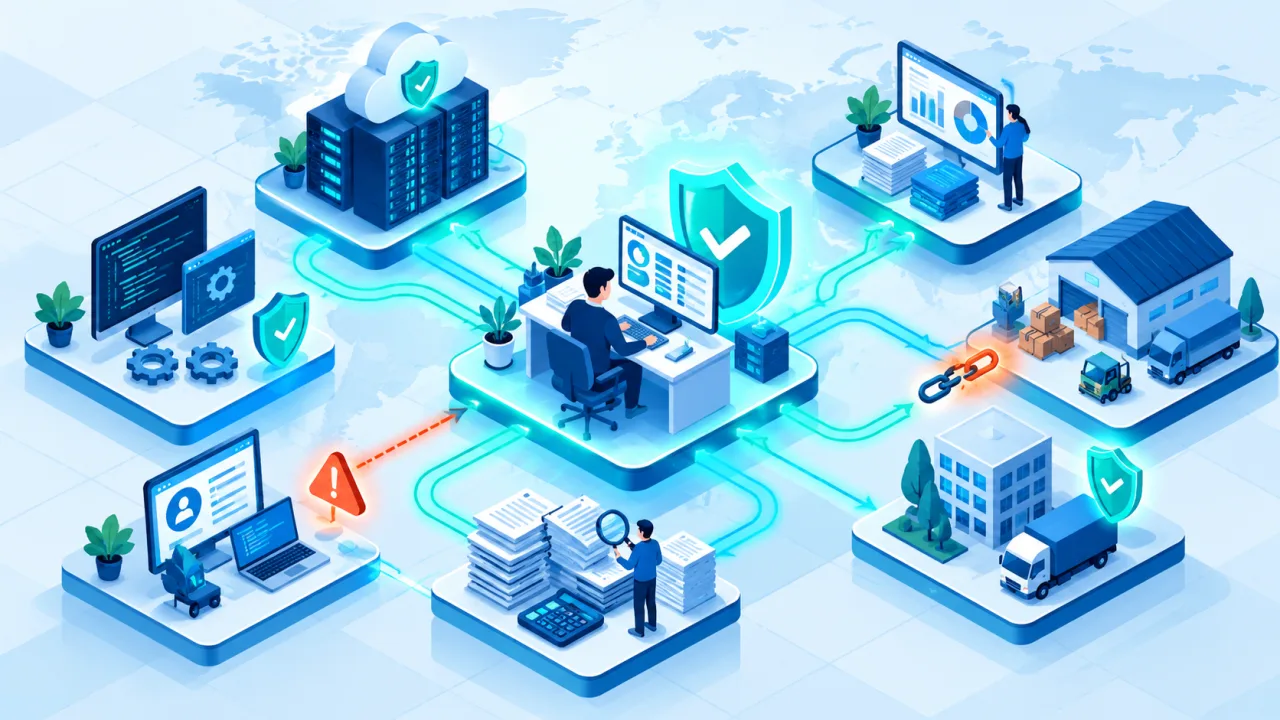
Bilgi güvenliği teknolojinin dışındaki alanları da kapsar. ISO 27001 standardı önlemleri kurumsal, insan, fiziksel ve teknolojik olmak üzere dört başlıkta toplar. Bu çerçeveden bazı örnekler:
- Politika ve yönetişim: bilgiyi koruma kurallarının, rollerin ve sorumlulukların tanımlanması.
- Varlık yönetimi: hangi bilginin nerede olduğunun bilinmesi ve hassasiyetine göre sınıflandırılması.
- İnsan kaynağı güvenliği: işe alım kontrolleri, farkındalık eğitimleri ve ayrılışta yetkilerin kaldırılması.
- Fiziksel ve çevresel güvenlik: cihazların, sunucu odalarının ve arşivlerin; yangın, su baskını gibi olaylara karşı korunması.
- Tedarikçi güvenliği: iş ortaklarının da bilgiyi güvenli biçimde işlemesinin sağlanması.
- Süreklilik, olay yönetimi ve uyum: aksaklıklara hazırlık, hızlı toparlanma ve KVKK↗ gibi yükümlülüklere uyum.
Kapısı kilitlenmeyen bir arşiv ya da yetkisi zamanında kaldırılmayan eski bir çalışan, en gelişmiş güvenlik duvarı↗ kadar önemli bir risk olabilir.
İkisini neden birlikte düşünmeli?
İkisi birbirinin rakibi değil, tamamlayıcısıdır. Siber güvenlik dijital tehditlere karşı güçlü bir savunma sağlar; bilgi güvenliği ise bunu daha büyük bir resme yerleştirir: hangi bilgi değerli, nerede tutuluyor, kim erişiyor ve hangi fiziksel ya da insan kaynaklı riskler var. Bu bütünsel bakış, güvenliği tek tek araçlar almak yerine bir risk yönetimi↗ meselesi olarak ele almayı kolaylaştırır.
Siber güvenlik, bilgi güvenliğinin dijital cephesidir; ikisi birlikte düşünüldüğünde bilgi hem ekranda hem de onun dışındaki dünyada korunmuş olur.