Olay Müdahalesi ve Dijital Adli Analiz (DFIR)
Bir ihlal anında teknik adımlar: önceliklendirme (triage), kanıtların uçuculuk sırasına göre toplanması, bellek ve disk analizi, kapsama alma ve kök neden.
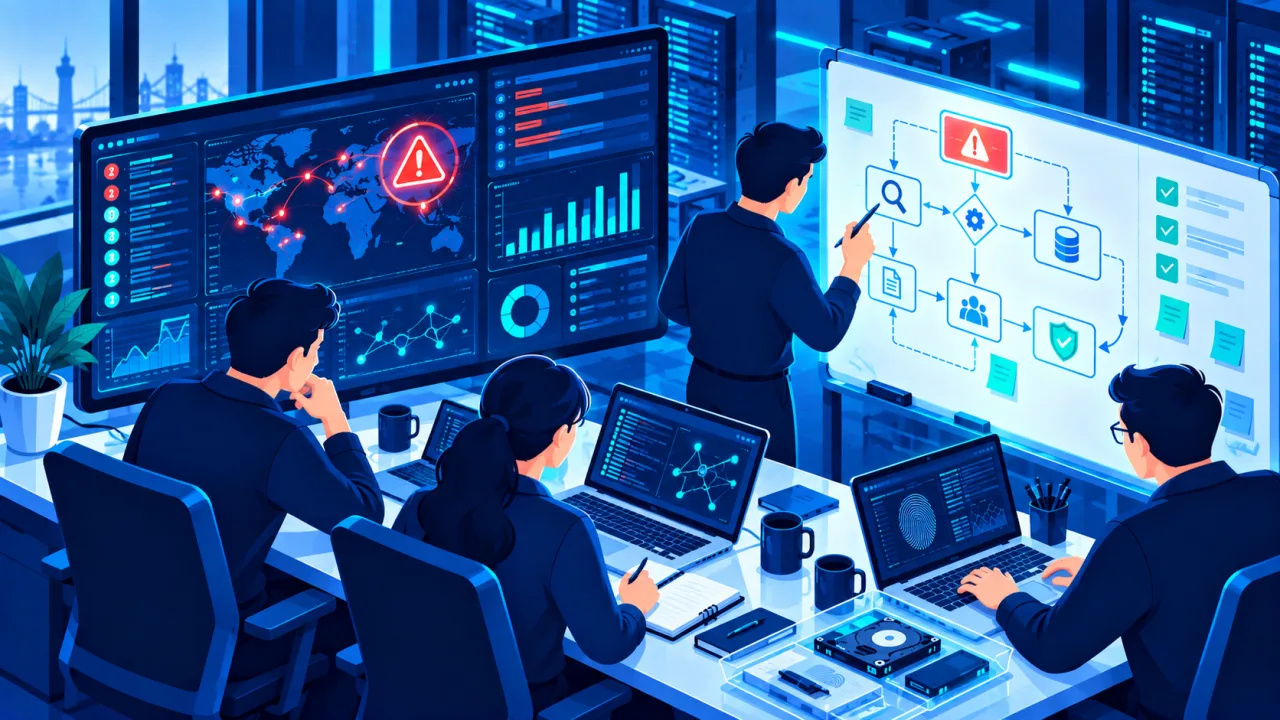
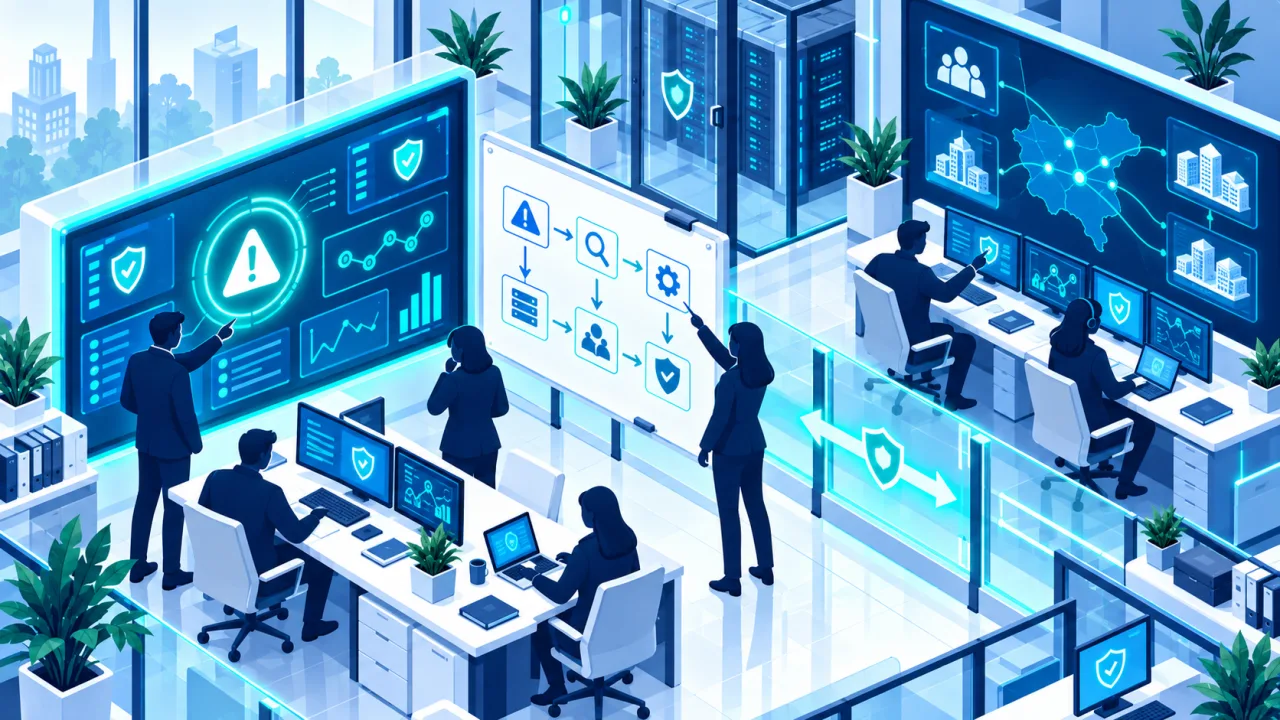
Dijital adli analiz ve olay müdahalesi (DFIR), bir siber olayı teknik olarak ele alıp kanıta dayalı biçimde çözmektir. İyi bir müdahale, paniğe değil sürece dayanır. Yaygın çerçeveler (örneğin NIST 800-61 ya da SANS PICERL) benzer aşamaları tanımlar: Hazırlık → Tespit ve Analiz → Sınırlama → Temizleme → Kurtarma → Ders Çıkarma.
Önceliklendirme (triage)
İlk hedef, paniğe kapılmadan kapsamı anlamaktır: Hangi sistemler etkilendi? Saldırı hangi aşamada (initial access mı, yoksa exfiltration mı)? Yanlış bir hamle (örneğin sistemi aceleyle kapatmak) uçucu kanıtı yok edebilir. Önce gözlemle, sonra harekete geç.
Uçuculuk sırasına göre kanıt toplama
Kanıtlar, kaybolma hızlarına göre (order of volatility) toplanmalıdır, en uçucudan en kalıcıya:
- Bellek (RAM): Çalışan süreçler, ağ bağlantıları, şifre çözülmüş veriler, dosyasız zararlılar yalnızca burada görünebilir.
- Ağ durumu: Aktif bağlantılar, ARP/DNS önbelleği.
- Disk: Dosya sistemi, kayıtlar, artefaktlar.
- Loglar ve yedekler: Daha kalıcı kaynaklar.
Her adımda kanıt bütünlüğü korunmalıdır: imaj alın, hash ile bütünlüğü doğrulayın ve delil zinciri (chain of custody) kaydını tutun. Mümkünse canlı sistemde değil, kopya üzerinde çalışın.
Analiz: ne oldu, nasıl oldu?
- Bellek analizi: Volatility gibi araçlarla şüpheli süreçleri, enjeksiyonu ve C2↗ bağlantılarını arayın.
- Disk/artefakt analizi: Çalıştırma kanıtları (prefetch, shimcache), kalıcılık mekanizmaları (servisler, zamanlanmış görevler, çalıştırma anahtarları).
- Zaman çizelgesi (timeline): Olayları kronolojik birleştirerek saldırının hikâyesini kurun; “hasta sıfır”ı ve yanal hareketi belirleyin.
Sınırlama, temizleme ve kurtarma
Kök nedeni ve kapsamı anlamadan temizlemeye geçmeyin; aksi hâlde saldırganın arka kapısını kaçırır ve yeniden girmesine izin verirsiniz. Etkilenen varlıkları izole edin, kalıcılığı kaldırın, kimlik bilgilerini sıfırlayın (saldırgan büyük olasılıkla ele geçirdi) ve sistemleri doğrulanmış temiz bir duruma getirin.
Raporlama ve ders çıkarma
Her olay, savunmayı güçlendiren bir geri bildirim döngüsüdür. Kök neden analizini, zaman çizelgesini ve alınan dersleri raporlayın; tespit boşluklarını kapatın. Kamu ve kritik altyapı kuruluşlarında bu süreç, ulusal bildirim yükümlülükleriyle (Kurumsal SOME) de bütünleşir.