Bulut Güvenliği Mimarisi ve Yapılandırma Sıkılaştırma
Bulutta saldırı yüzeyi koddur: paylaşılan sorumluluk, kimlik merkezli güvenlik, yanlış yapılandırma riskleri ve CSPM ile sürekli denetim.
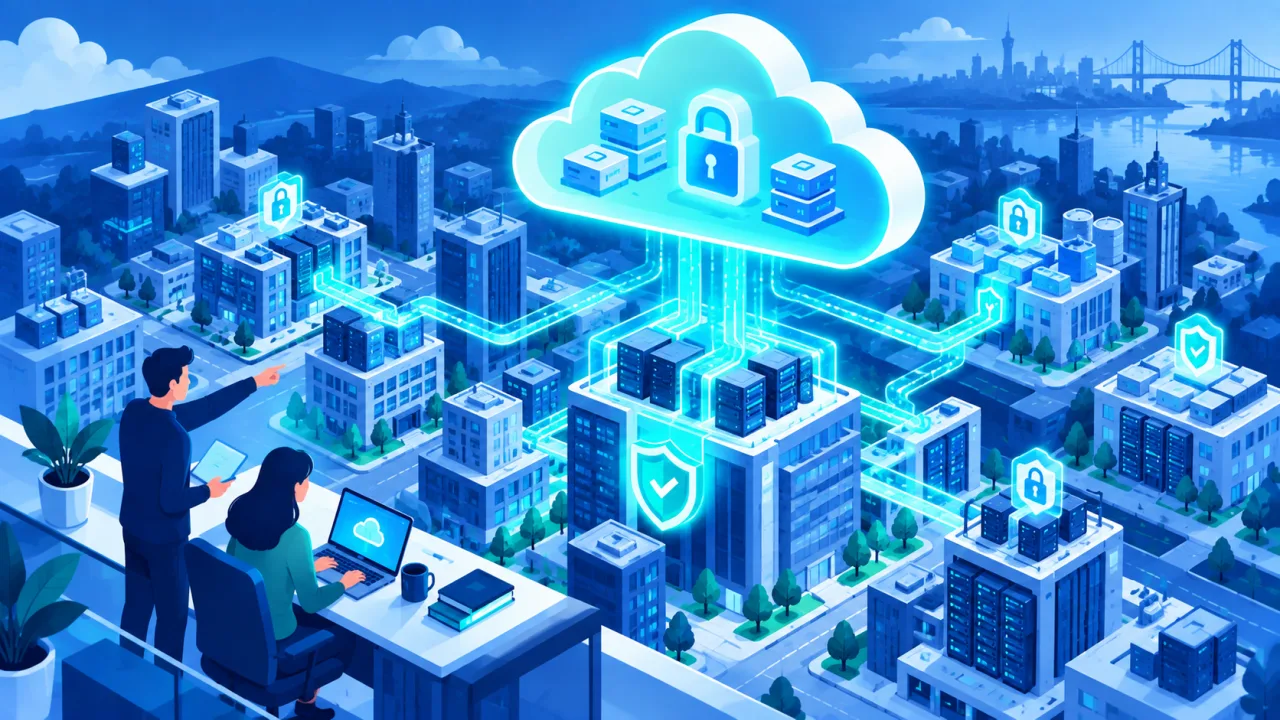
Bulut güvenliği↗, geleneksel çevre güvenliğinden farklı düşünmeyi gerektirir. Sunucu odası yerine API’ler, ağ kablosu yerine kimlik ve güvenlik duvarı↗ kuralı yerine politika vardır. Bulutta en büyük risk gelişmiş bir saldırı değil, çoğu zaman basit bir yanlış yapılandırmadır.
Paylaşılan sorumluluk
Sağlayıcı “bulutun güvenliğinden” (donanım, fiziksel, hipervizör) sorumludur; siz ise “buluttaki güvenlikten” (yapılandırma, kimlik, veri, erişim) sorumlusunuz. İhlallerin büyük çoğunluğu bu ikinci alandan, yani müşteri tarafındaki hatalardan kaynaklanır.
Kimlik yeni çevredir
- En az yetki: IAM↗ rollerini dar tutun; geniş, joker (
*) izinlerden kaçının. - Kalıcı anahtar yerine geçici kimlik: Uzun ömürlü erişim anahtarları yerine rol bazlı, kısa ömürlü kimlik bilgileri kullanın.
- MFA↗ ve yönetici hesapları için ayrıcalıklı erişim yönetimi↗ (PAM).
- Kullanılmayan kimlikleri ve aşırı yetkileri düzenli olarak budayın.
Sık görülen yanlış yapılandırmalar
- Herkese açık nesne depolama kovaları (public bucket) ve veri tabanları.
- İnternete açık yönetim portları ve güvenlik grubu kuralları.
- Şifrelemenin (durağan ve aktarım hâlinde) kapalı olması.
- Denetim günlüklerinin (CloudTrail vb.) kapalı veya izlenmiyor olması.
Kod olarak güvenlik ve sürekli denetim
Altyapı kod ile tanımlandığında (IaC: Terraform vb.), güvenlik de koda taşınır. IaC şablonlarını dağıtımdan önce tarayın (policy as code); böylece yanlış yapılandırmayı üretime çıkmadan yakalarsınız. Çalışan ortamı ise bir CSPM (Cloud Security Posture Management) aracıyla sürekli denetleyerek sapmaları erken görün. Sıfır güven↗ ilkelerini bulut iş yüklerine de taşıyın.