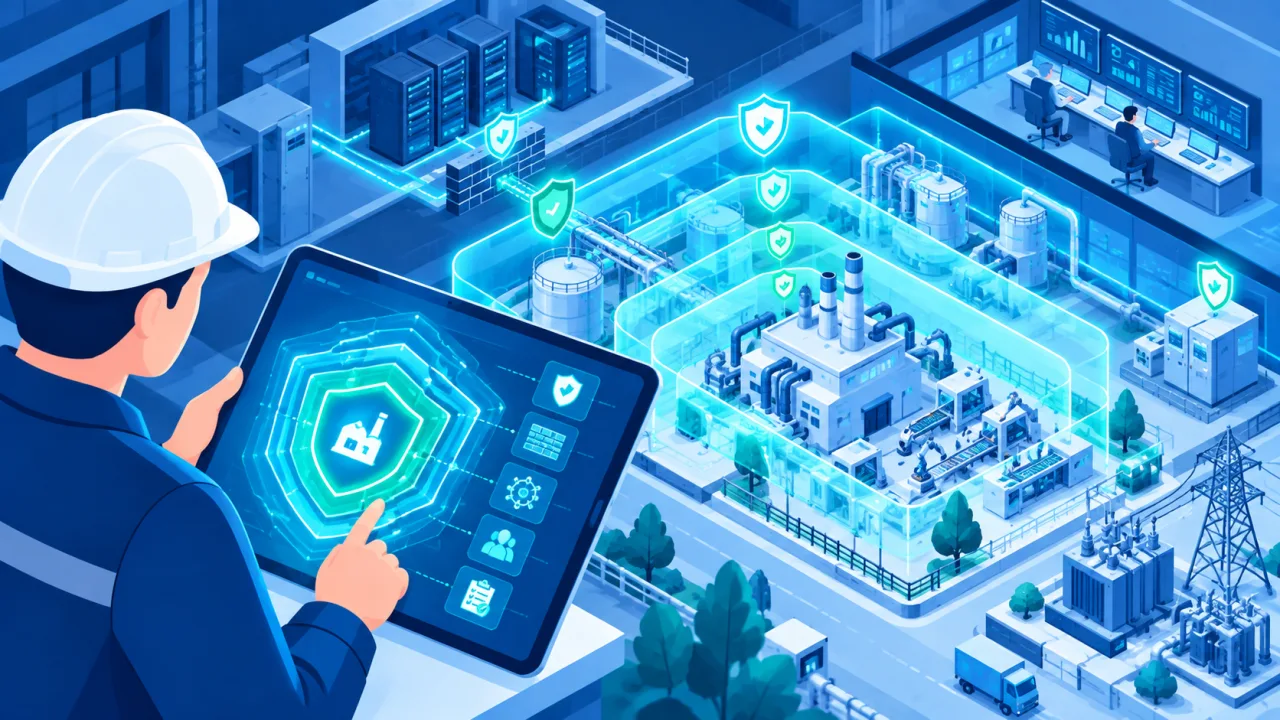
Ağ Bölümleme (Network Segmentation)
Ağı, bir bölgedeki ihlalin diğerlerine yayılmasını önlemek için bölmelere ayırma.
Ağ bölümleme↗ (network segmentation), bir ağı, her biri kendi erişim kurallarına sahip ayrı bölgelere (segmentlere) ayırma uygulamasıdır. Tek ve düz bir ağ yerine, birbirinden mantıksal olarak yalıtılmış bölmeler oluşturularak, bir bölgedeki sorunun tüm ağa yayılması engellenir. Bir geminin su geçirmez bölmelerine benzetilebilir: bir bölme su alsa bile gemi batmaz.
Tipik bir bölümlemede; kritik sunucular ve veritabanları, sıradan kullanıcı cihazları, misafir Wi-Fi'ı ve IoT↗ cihazları farklı segmentlerde tutulur ve aralarındaki trafik sıkı biçimde sınırlandırılır. Bu yapının en önemli güvenlik faydası, saldırganın yanal hareketini (ağ içinde cihazdan cihaza ilerlemesini) zorlaştırmasıdır: bir bölge ele geçirilse bile, saldırgan diğer bölgelere otomatik olarak erişemez, her sınırı ayrıca aşmak zorunda kalır.
Bu yaklaşım, saldırının etki alanını çevreleyerek hasarı sınırlar ve aynı zamanda hassas sistemlere erişimi denetlemeyi kolaylaştırır. Segmentlerin mümkün olduğunca küçük ve ayrıntılı tanımlandığı "mikro bölümleme", sıfır güven↗ mimarisinin de temel yapı taşlarından biridir.